



Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

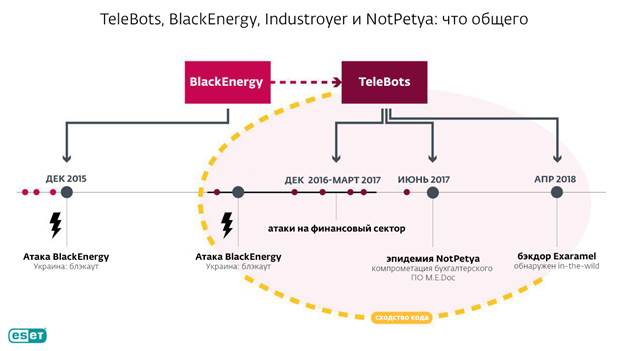
Специалисты антивирусной компании ESET смогли установить связь между киберпреступной группой TeleBots со сложным вредоносным комплексом Industroyer, который был разработан специально для атак на энергетический сектор.

Впервые эксперты заподозрили наличие этой связи апреле этого года, когда группа TeleBots начала активно использовать бэкдор, который детектируется ESET как Exaramel. Оказалось, что Exaramel является усовершенствованной версией Industroyer.

Специалисты напоминают, что TeleBots участвовали в кибератаках NotPetya, которые имели место летом прошлого года. Эта же группировка причастна к атакам 2015 года на украинские энергетические предприятия и другие объекты. Тогда злоумышленники использовали вредонос BlackEnergy.

В июне 2017 года ESET представила исследование вредоносной программы Industroyer, предназначенной для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях. Подобный зловред мог стать причиной сбоя энергоснабжения в Киеве в декабре 2016 года.

«Предположения относительно связи Industroyer с группой TeleBots появились вскоре после того, как Industroyer попала в энергосистему Украины, – комментирует Антон Черепанов, старший вирусный аналитик ESET, который руководил исследованиями Industroyer и NotPetya. – Тем не менее, доказательств до настоящего времени представлено не было. Открытие Exaramel показывает, что группа TeleBots сохраняет активность в 2018 году и продолжает совершенствовать тактику и инструментарий».

Более подробная информация о новом бэкдоре TeleBots и индикаторы компрометации – в блоге ESET.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru