



Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

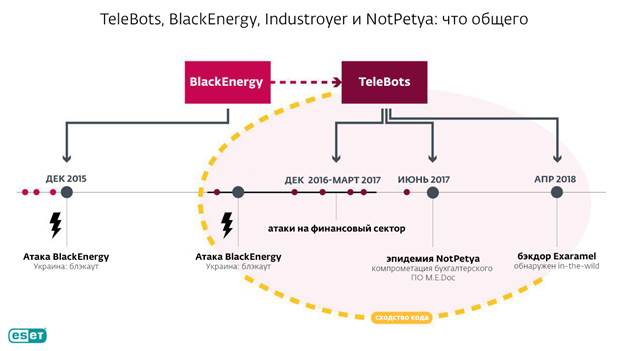
Специалисты антивирусной компании ESET смогли установить связь между киберпреступной группой TeleBots со сложным вредоносным комплексом Industroyer, который был разработан специально для атак на энергетический сектор.

Впервые эксперты заподозрили наличие этой связи апреле этого года, когда группа TeleBots начала активно использовать бэкдор, который детектируется ESET как Exaramel. Оказалось, что Exaramel является усовершенствованной версией Industroyer.

Специалисты напоминают, что TeleBots участвовали в кибератаках NotPetya, которые имели место летом прошлого года. Эта же группировка причастна к атакам 2015 года на украинские энергетические предприятия и другие объекты. Тогда злоумышленники использовали вредонос BlackEnergy.

В июне 2017 года ESET представила исследование вредоносной программы Industroyer, предназначенной для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях. Подобный зловред мог стать причиной сбоя энергоснабжения в Киеве в декабре 2016 года.

«Предположения относительно связи Industroyer с группой TeleBots появились вскоре после того, как Industroyer попала в энергосистему Украины, – комментирует Антон Черепанов, старший вирусный аналитик ESET, который руководил исследованиями Industroyer и NotPetya. – Тем не менее, доказательств до настоящего времени представлено не было. Открытие Exaramel показывает, что группа TeleBots сохраняет активность в 2018 году и продолжает совершенствовать тактику и инструментарий».

Более подробная информация о новом бэкдоре TeleBots и индикаторы компрометации – в блоге ESET.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru