



Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Под давлением неопровержимых доказательств со стороны экспертов в области безопасности разработчики криптовалютного кошелька Bitfi наконец признали, что заявления о его «неприступности» преувеличены. Напомним, что Bitfi — детище Джона Макафи, который даже пообещал награду в $250 000 тому, кот взломает его криптокошелек.

В середине августа Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners указали на множественные уязвимости в устройстве.

Далее уже подключились другие исследователи, публикую свои достижения в Сети. Некоторым успешно удался обратный инжиниринг, кто-то воспроизвел видео с участием Джона Макафи на устройстве. Некоторым даже удалось запустить на Bitfi игру DOOM.

До этого момента разработчики Bitfi стояли на своем, отказываясь принять факты, — кошелек невозможно взломать. Однако последней каплей стал недавно опубликованный метод атаки, продемонстрированный экспертами вчера.

Салим Рашид, 15-летний подросток, в опубликованном в Twitter видеоролике показывает, насколько уязвим криптокошелек Макафи. В частности, Рашиду удалось заставить кошелек выдать генерируемую пользователем фразу и ее значение «соли» (salt value) — это как раз два элемента, необходимые для создания закрытого ключа, который защищает средства пользователя.

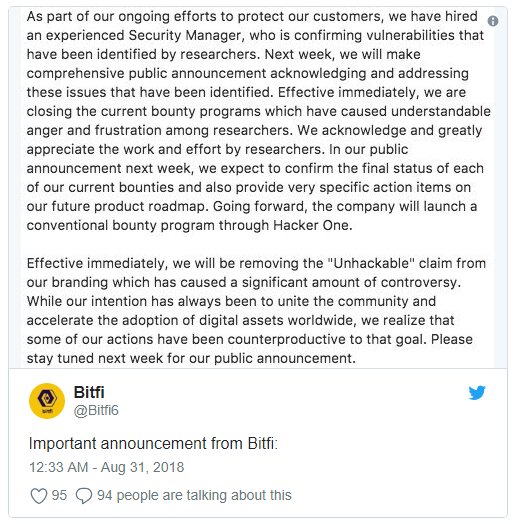
Спустя некоторое время после публикации этой концепции взлома официальный Twitter-аккаунт Bitfi опубликовал заявление, в котором утверждается, что компания наняла опытного эксперта в области безопасности. Именно этот эксперт подтвердил наличие уязвимостей, выявленных другими исследователями.

Теперь предложение награды в $250 000 отозвано, а разработчики Bitfi планируют реализовать стандартную программу поиска уязвимостей через платформу Hacker One.

Напомним, что в начале августа также стало известно, что криптовалютный кошелек Bitfi передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности.

Позже сам Макафи в интервью признал, что назвать криптокошелек неприступным было неразумно, но маркетинг оправдывает и такие заявления.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru