



Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Многие наверняка помнят, что Джон Макафи пообещал выплатить вознаграждение тем лицам, которые смогут взломать его криптокошелек Bitfi. Теперь же Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners сообщили о том, что Bitfi наконец удалось взломать.

Представители Bitfi подтвердили, что криптовалютный кошелек был подвергнут рутингу, что позволило хакерам получить контроль над аппаратным обеспечением кошелька и отобразить на экране все, что им заблагорассудится.

Уже это само по себе удовлетворяет понятию «взлом». Однако разработчики Bitfi считают, что рутинг не является взломом. Согласно Bitfi, взломом будет считаться «любой метод, благодаря которому можно будет вывести средства с кошелька».

Компания Pen Test Partners, занимающаяся исследованиями в области кибербезопасности, сообщила, что ей фактически удалось извлечь деньги из криптокошелька.

Однако и тут представители Bitfi нашли способ вывернуться — они заявили, что ни один из исследователей не выступил с требованием выплатить полагающиеся 250 000 долларов вознаграждения.

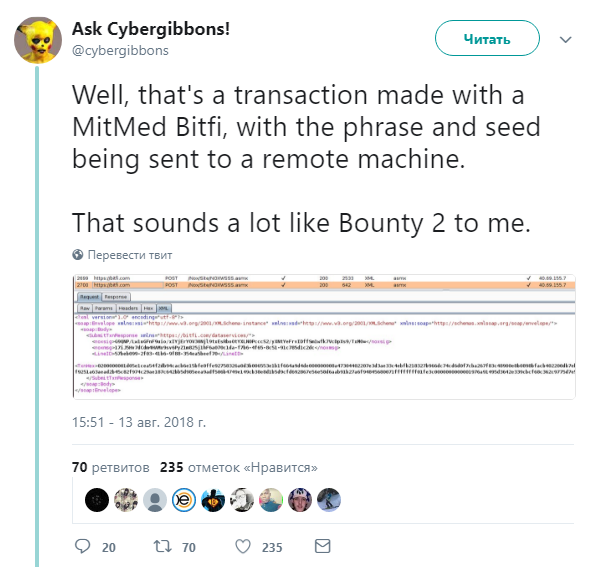
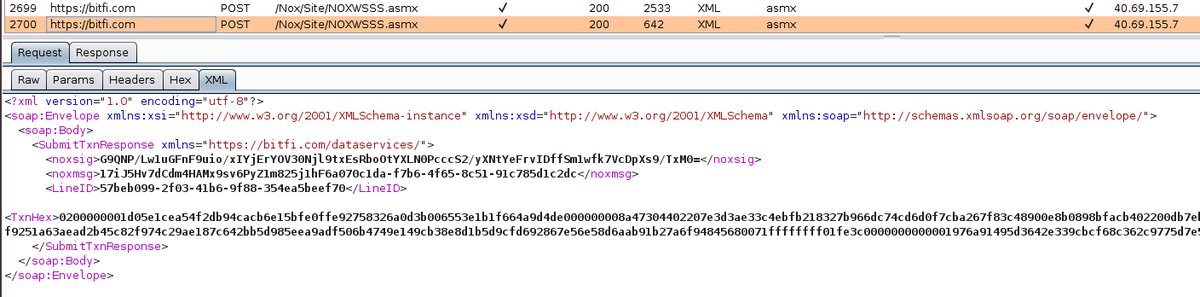
Cybergibbons опубликовал твит, в котором доказывает, что ему удалось успешно провести транзакцию. Исследователь считает, что ему причитается вознаграждение.

Напомним, что в начале этого месяца стало известно, что криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи деньги за взлом Bitfi.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru