



Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи $100 000 за взлом Bitfi.

Согласно условиям, озвученным Макафи, вознаграждение получит тот, кому удастся украсть из кошелька криптовалюту на сумму 50 долларов. На данный момент исследователям не удалось взломать кошелек.

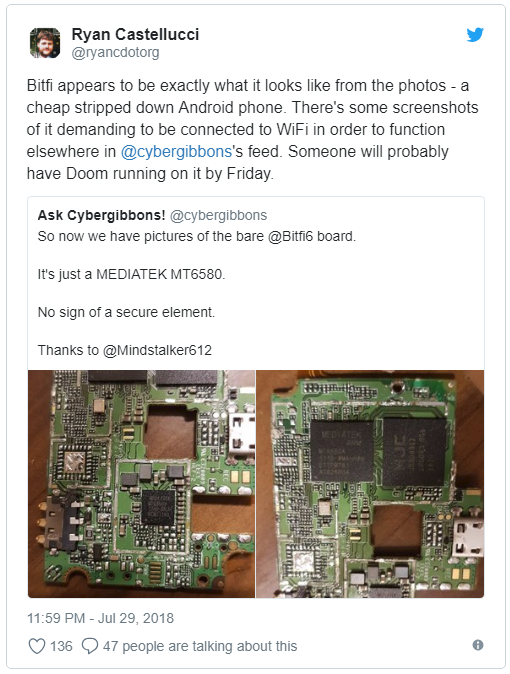
Однако они пошли другим путем — полностью исследовали его работу. Результатами исследования поделился программист Райан Кастелчуччи.

По словам Кастелчуччи, Bitfi представляет собой дешевое, усеченное по функционалу Android-устройство, сделанное на базе телефона MEDIATEK MT6580.

Исследователь опубликовал свои выводы в Twitter:

Исследователи составили список каталогов, загружаемых в память включенного устройства. Также эксперты опубликовали на Pastebin полный обзор всего, что предварительно установлено на устройстве Bitfi.

Специалистов озадачило наличие хорошо известного вредоносного пакета Adups FOTA, который представляет собой шпионскую программу, передающую сообщения, звонки и данные о местоположении на сервер, расположенный в Китае.

Такая скрытая передача данных осуществляется каждый 72 часа.

Еще одним сомнительным компонентом стало китайское приложение Baidu. Оно, как известно, имеет встроенную функцию отслеживания Wi-Fi и GPS — просто подарок для кибершпионов.

Сам Макафи довольно спокойно отнесся к выводам, которые представили исследователи, уточнив, что кошелек действительно является неким маленьким подобием телефона.

«Нет никакого внутреннего хранилища. Кошелек получает инструкции от наших серверов», — написал в Twitter эксцентричный разработчик.

Однако комментариев относительно наличия таких опасных компонентов, как Adups FOTA и Baidu от официальных представителей криптовалютного кошелька не последовало.

Напомним, что в декабре прошлого года Джон Макафи пожаловался, что его учетную запись Twitter взломали неизвестные злоумышленники. Оказалось, что преступники использовали ее для продвижения некоторых видов цифровых валют, которые не пользовались большой популярностью.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru