



Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи $100 000 за взлом Bitfi.

Согласно условиям, озвученным Макафи, вознаграждение получит тот, кому удастся украсть из кошелька криптовалюту на сумму 50 долларов. На данный момент исследователям не удалось взломать кошелек.

Однако они пошли другим путем — полностью исследовали его работу. Результатами исследования поделился программист Райан Кастелчуччи.

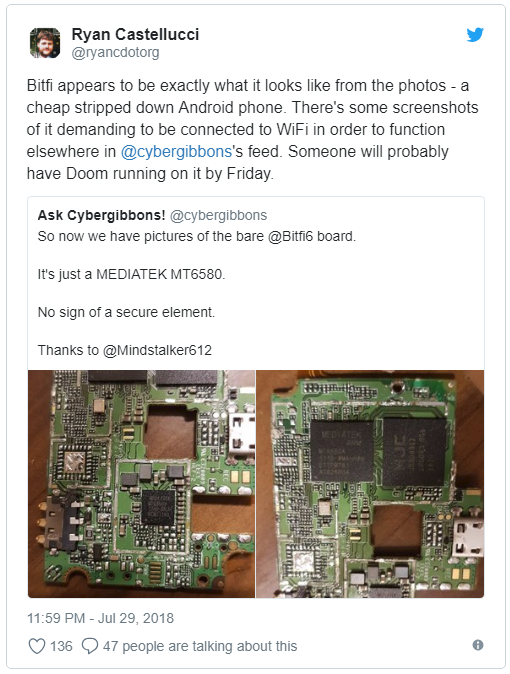
По словам Кастелчуччи, Bitfi представляет собой дешевое, усеченное по функционалу Android-устройство, сделанное на базе телефона MEDIATEK MT6580.

Исследователь опубликовал свои выводы в Twitter:

Исследователи составили список каталогов, загружаемых в память включенного устройства. Также эксперты опубликовали на Pastebin полный обзор всего, что предварительно установлено на устройстве Bitfi.

Специалистов озадачило наличие хорошо известного вредоносного пакета Adups FOTA, который представляет собой шпионскую программу, передающую сообщения, звонки и данные о местоположении на сервер, расположенный в Китае.

Такая скрытая передача данных осуществляется каждый 72 часа.

Еще одним сомнительным компонентом стало китайское приложение Baidu. Оно, как известно, имеет встроенную функцию отслеживания Wi-Fi и GPS — просто подарок для кибершпионов.

Сам Макафи довольно спокойно отнесся к выводам, которые представили исследователи, уточнив, что кошелек действительно является неким маленьким подобием телефона.

«Нет никакого внутреннего хранилища. Кошелек получает инструкции от наших серверов», — написал в Twitter эксцентричный разработчик.

Однако комментариев относительно наличия таких опасных компонентов, как Adups FOTA и Baidu от официальных представителей криптовалютного кошелька не последовало.

Напомним, что в декабре прошлого года Джон Макафи пожаловался, что его учетную запись Twitter взломали неизвестные злоумышленники. Оказалось, что преступники использовали ее для продвижения некоторых видов цифровых валют, которые не пользовались большой популярностью.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru