



Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Многие наверняка помнят, что Джон Макафи пообещал выплатить вознаграждение тем лицам, которые смогут взломать его криптокошелек Bitfi. Теперь же Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners сообщили о том, что Bitfi наконец удалось взломать.

Представители Bitfi подтвердили, что криптовалютный кошелек был подвергнут рутингу, что позволило хакерам получить контроль над аппаратным обеспечением кошелька и отобразить на экране все, что им заблагорассудится.

Уже это само по себе удовлетворяет понятию «взлом». Однако разработчики Bitfi считают, что рутинг не является взломом. Согласно Bitfi, взломом будет считаться «любой метод, благодаря которому можно будет вывести средства с кошелька».

Компания Pen Test Partners, занимающаяся исследованиями в области кибербезопасности, сообщила, что ей фактически удалось извлечь деньги из криптокошелька.

Однако и тут представители Bitfi нашли способ вывернуться — они заявили, что ни один из исследователей не выступил с требованием выплатить полагающиеся 250 000 долларов вознаграждения.

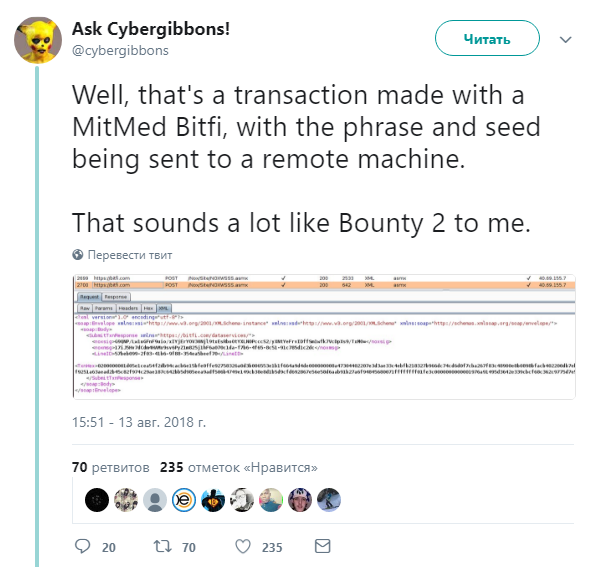
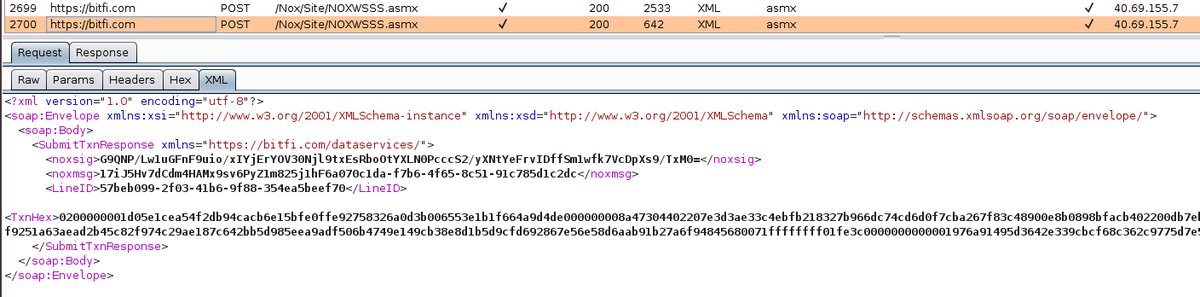
Cybergibbons опубликовал твит, в котором доказывает, что ему удалось успешно провести транзакцию. Исследователь считает, что ему причитается вознаграждение.

Напомним, что в начале этого месяца стало известно, что криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи деньги за взлом Bitfi.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru