



Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Под давлением неопровержимых доказательств со стороны экспертов в области безопасности разработчики криптовалютного кошелька Bitfi наконец признали, что заявления о его «неприступности» преувеличены. Напомним, что Bitfi — детище Джона Макафи, который даже пообещал награду в $250 000 тому, кот взломает его криптокошелек.

В середине августа Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners указали на множественные уязвимости в устройстве.

Далее уже подключились другие исследователи, публикую свои достижения в Сети. Некоторым успешно удался обратный инжиниринг, кто-то воспроизвел видео с участием Джона Макафи на устройстве. Некоторым даже удалось запустить на Bitfi игру DOOM.

До этого момента разработчики Bitfi стояли на своем, отказываясь принять факты, — кошелек невозможно взломать. Однако последней каплей стал недавно опубликованный метод атаки, продемонстрированный экспертами вчера.

Салим Рашид, 15-летний подросток, в опубликованном в Twitter видеоролике показывает, насколько уязвим криптокошелек Макафи. В частности, Рашиду удалось заставить кошелек выдать генерируемую пользователем фразу и ее значение «соли» (salt value) — это как раз два элемента, необходимые для создания закрытого ключа, который защищает средства пользователя.

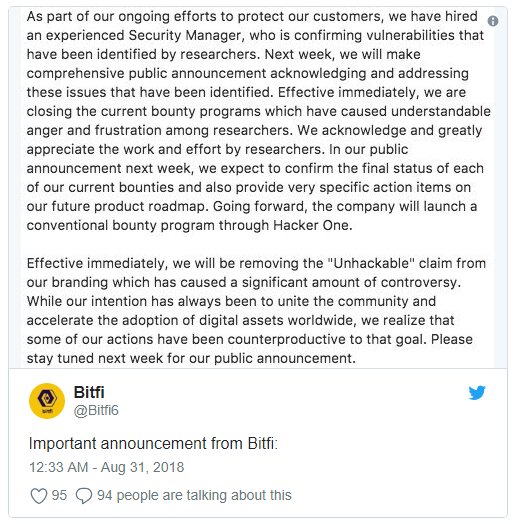
Спустя некоторое время после публикации этой концепции взлома официальный Twitter-аккаунт Bitfi опубликовал заявление, в котором утверждается, что компания наняла опытного эксперта в области безопасности. Именно этот эксперт подтвердил наличие уязвимостей, выявленных другими исследователями.

Теперь предложение награды в $250 000 отозвано, а разработчики Bitfi планируют реализовать стандартную программу поиска уязвимостей через платформу Hacker One.

Напомним, что в начале августа также стало известно, что криптовалютный кошелек Bitfi передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности.

Позже сам Макафи в интервью признал, что назвать криптокошелек неприступным было неразумно, но маркетинг оправдывает и такие заявления.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru