



Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

Августовское обновление Windows 10 принесло множество проблем

21 августа корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre. Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Самое интересное, что пользователям процессоров AMD также пришло это обновление.

Основные жалобы пользователей связаны с тремя проблемами: невозможностью загрузки системы, бесконечными циклами ошибки «Preparing Automatic Repair» и значительным падением производительности при прослушивании музыки, работе в браузере Chrome и других приложениях.

Один из постов на Reddit описывает проблему с загрузкой, которая, по-видимому, затрагивает рабочие станции, использующие процессоры Xeon. Однако другие пользователи сообщают об аналогичных проблемах в случае с процессорами Intel i3, i5 и i7.

Также на Reddit был опубликован метод удаления этого злополучного обновления, в котором потребуется использование Windows Recovery Environment для тех систем, которым не удается загрузиться.

Тем пользователям, чьи системы в состоянии загрузиться, но при этом страдают от производительности, рекомендуют удалить обновление штатными средствами.

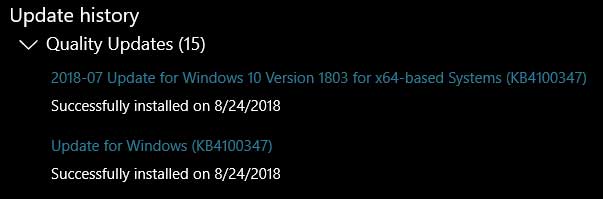
Стоит обратить внимание на тот факт, что пользователи, установившие сначала майское обновление, а затем последнее августовское, будут видеть, что KB4100347 упоминается дважды в истории обновлений.

Напомним, что ранее Intel добавила новый пункт к своему лицензионному соглашению, согласно которому разработчикам дистрибутивов Linux запрещается публиковать результаты тестирования программного обеспечения на быстродействие. Об этом сообщил один из ключевых лидеров движения Open Source и Free Software Брюс Перенс.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru