



Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Избиратели США стали жертвами очередной утечки данных, допущенной компанией Robocent, которая, по ее заявлениям, способна «охватить тысячи избирателей». В итоге данные американцев хранились в ведре Amazon S3, которое было доступно без пароля любому желающему.

В ведре хранилось около 2 600 файлов, среди которых можно было найти электронные таблицы и аудиозаписи, использовавшиеся для нескольких политических кампаний в США.

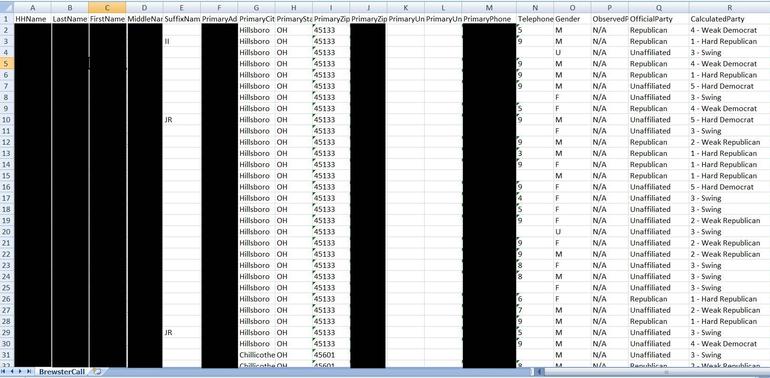
Утечку обнаружил Боб Дьяченко из Kromtech Security, эксперт поделился скриншотами, доказывающими факт безалаберного обращения с данными. На скриншотах можно разглядеть полные имена избирателей, домашние адреса и политические предпочтения.

Более того, среди данных также были пол, номера телефонов, возраст и год рождения, а также различные демографические данные: почтовый индекс, этническая принадлежность, язык и образование.

Некоторые столбцы содержали информацию о политических настроениях отдельных избирателей, как они теоретически могли бы проголосовать.

Дьяченко связался с представителями организации, чтобы сообщить о плохо защищенных личных данных. В ответ соучредитель Robocent Трэвис Траувик сказал, что эти данные получены из «старого ведра 2013-2016 годов», которое не использовалось в течение последних двух лет.

Траувик также заявил, что компания обязательно исследует этот вопрос, проверив наличие незащищенных данных.

Вчера мы писали, что популярнейший производитель машин для голосования признался в письме федеральному законодателю, что установил на устройства программное обеспечение для удаленного доступа. Эти машины компания продавала в течение шести лет, стало быть, все выборы, которые проводились с их использованием, находятся под вопросом своей легитимности.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru