



Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Избиратели США стали жертвами очередной утечки данных, допущенной компанией Robocent, которая, по ее заявлениям, способна «охватить тысячи избирателей». В итоге данные американцев хранились в ведре Amazon S3, которое было доступно без пароля любому желающему.

В ведре хранилось около 2 600 файлов, среди которых можно было найти электронные таблицы и аудиозаписи, использовавшиеся для нескольких политических кампаний в США.

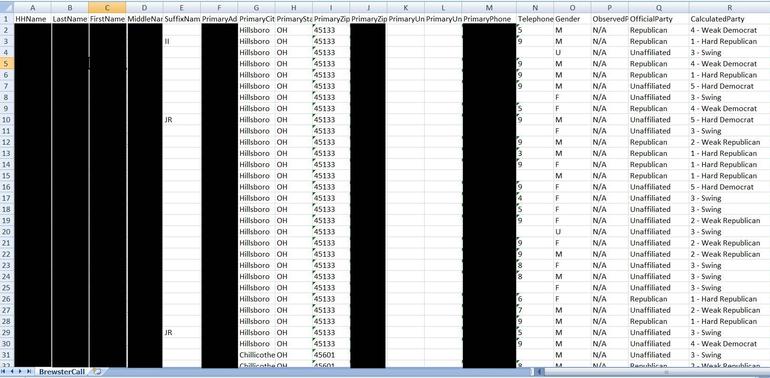
Утечку обнаружил Боб Дьяченко из Kromtech Security, эксперт поделился скриншотами, доказывающими факт безалаберного обращения с данными. На скриншотах можно разглядеть полные имена избирателей, домашние адреса и политические предпочтения.

Более того, среди данных также были пол, номера телефонов, возраст и год рождения, а также различные демографические данные: почтовый индекс, этническая принадлежность, язык и образование.

Некоторые столбцы содержали информацию о политических настроениях отдельных избирателей, как они теоретически могли бы проголосовать.

Дьяченко связался с представителями организации, чтобы сообщить о плохо защищенных личных данных. В ответ соучредитель Robocent Трэвис Траувик сказал, что эти данные получены из «старого ведра 2013-2016 годов», которое не использовалось в течение последних двух лет.

Траувик также заявил, что компания обязательно исследует этот вопрос, проверив наличие незащищенных данных.

Вчера мы писали, что популярнейший производитель машин для голосования признался в письме федеральному законодателю, что установил на устройства программное обеспечение для удаленного доступа. Эти машины компания продавала в течение шести лет, стало быть, все выборы, которые проводились с их использованием, находятся под вопросом своей легитимности.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru