



Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Персональные данные избирателей США оказались доступны любому желающему

Избиратели США стали жертвами очередной утечки данных, допущенной компанией Robocent, которая, по ее заявлениям, способна «охватить тысячи избирателей». В итоге данные американцев хранились в ведре Amazon S3, которое было доступно без пароля любому желающему.

В ведре хранилось около 2 600 файлов, среди которых можно было найти электронные таблицы и аудиозаписи, использовавшиеся для нескольких политических кампаний в США.

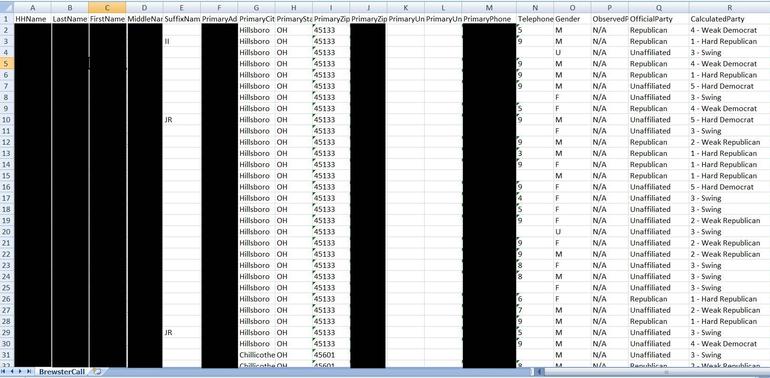
Утечку обнаружил Боб Дьяченко из Kromtech Security, эксперт поделился скриншотами, доказывающими факт безалаберного обращения с данными. На скриншотах можно разглядеть полные имена избирателей, домашние адреса и политические предпочтения.

Более того, среди данных также были пол, номера телефонов, возраст и год рождения, а также различные демографические данные: почтовый индекс, этническая принадлежность, язык и образование.

Некоторые столбцы содержали информацию о политических настроениях отдельных избирателей, как они теоретически могли бы проголосовать.

Дьяченко связался с представителями организации, чтобы сообщить о плохо защищенных личных данных. В ответ соучредитель Robocent Трэвис Траувик сказал, что эти данные получены из «старого ведра 2013-2016 годов», которое не использовалось в течение последних двух лет.

Траувик также заявил, что компания обязательно исследует этот вопрос, проверив наличие незащищенных данных.

Вчера мы писали, что популярнейший производитель машин для голосования признался в письме федеральному законодателю, что установил на устройства программное обеспечение для удаленного доступа. Эти машины компания продавала в течение шести лет, стало быть, все выборы, которые проводились с их использованием, находятся под вопросом своей легитимности.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru