



Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

Специалисты антивирусной компании McAfee сообщили о многочисленных вредоносных приложениях для системы Android, распространяемых через официальный магазин Google Play. Всего таких злонамеренных программ эксперты насчитали 15, их основная цель — похитить денежные средства жертвы.

По словам исследователей, за созданием этих приложений стоит киберпреступная группа AsiaHitGroup, деятельность которой впервые была обнаружена в 2016 году. Тогда злоумышленники использовали программу Sonvpay.A, которой удалось заразить по меньшей мере 20 000 пользователей.

В ноябре 2017 года группа перешла на использование другого варианта вредоносной программы, получившего имя Sonvpay.B.

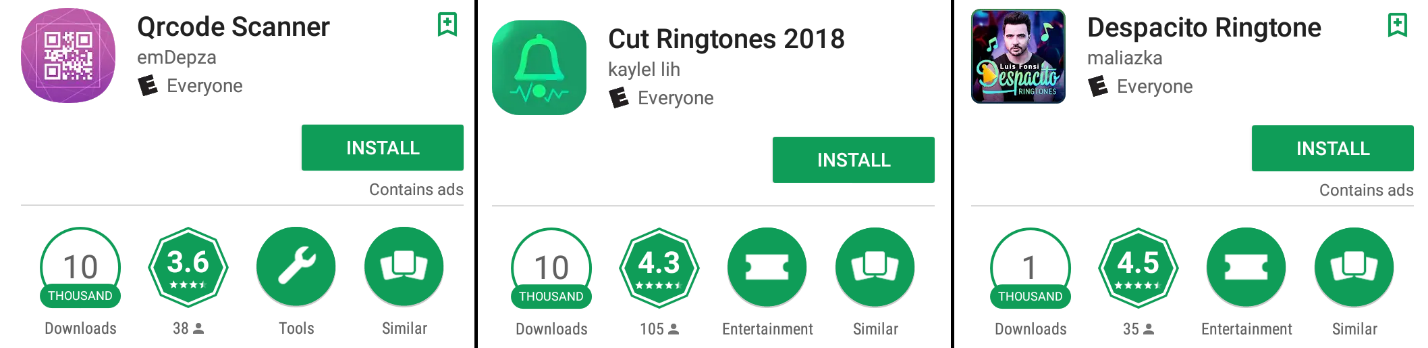
В этом году киберпреступники модифицировали свое приложение, которое теперь называется Sonvpay.C. Новый вариант зловреда маскируется под популярные программы вроде фонариков, либо считывателей QR-кодов.

После установки такого приложения в системе жертве отобразиться push-уведомление о том, что его необходимо обновить. Однако при попытке сделать это пользователь подпишется на платные услуги.

С помощью WAP-биллинга злоумышленники списывают деньги с мобильного счета пользователя.

Эксперты полагают, что мошенники могли заработать от $60 500 до $145 000 за полгода своей деятельности. Жертвой может стать пользователь из любой страны.

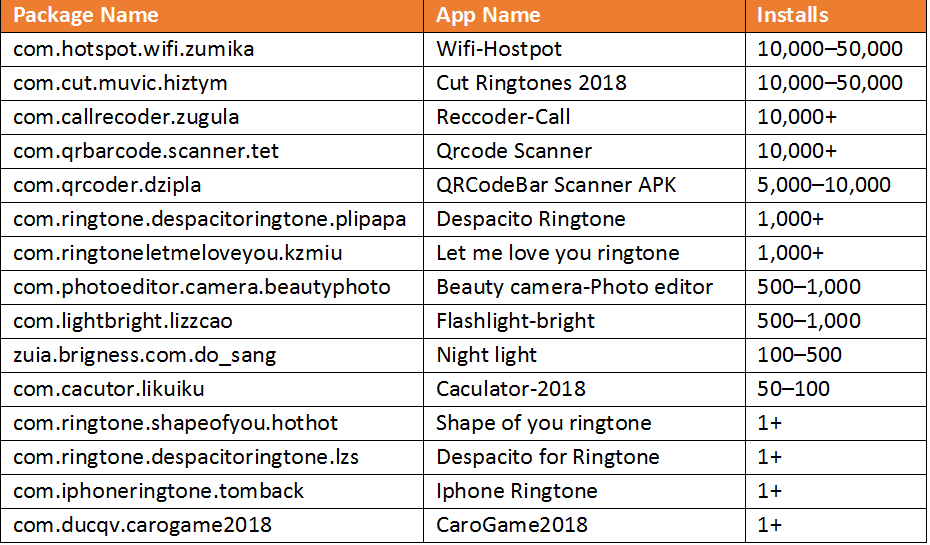
Эксперты привели интересную инфографику, на которой перечислены имена вредоносных пакетов, имена приложений и количество установок.

Корпорация Google озаботилась безопасностью приложений, поэтому планирует начать добавлять метаданные безопасности в APK (Android Package Kit — формат архивных исполняемых файлов-приложений для Android), распространяемые через Google Play. Это позволит пользователям убедиться, что они имеют дело с легитимными приложениями.

Этот шаг является лишь частью стратегии по улучшению безопасности приложений, он, несомненно, принесет пользу многим пользователям.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru