



Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

Специалисты антивирусной компании McAfee сообщили о многочисленных вредоносных приложениях для системы Android, распространяемых через официальный магазин Google Play. Всего таких злонамеренных программ эксперты насчитали 15, их основная цель — похитить денежные средства жертвы.

По словам исследователей, за созданием этих приложений стоит киберпреступная группа AsiaHitGroup, деятельность которой впервые была обнаружена в 2016 году. Тогда злоумышленники использовали программу Sonvpay.A, которой удалось заразить по меньшей мере 20 000 пользователей.

В ноябре 2017 года группа перешла на использование другого варианта вредоносной программы, получившего имя Sonvpay.B.

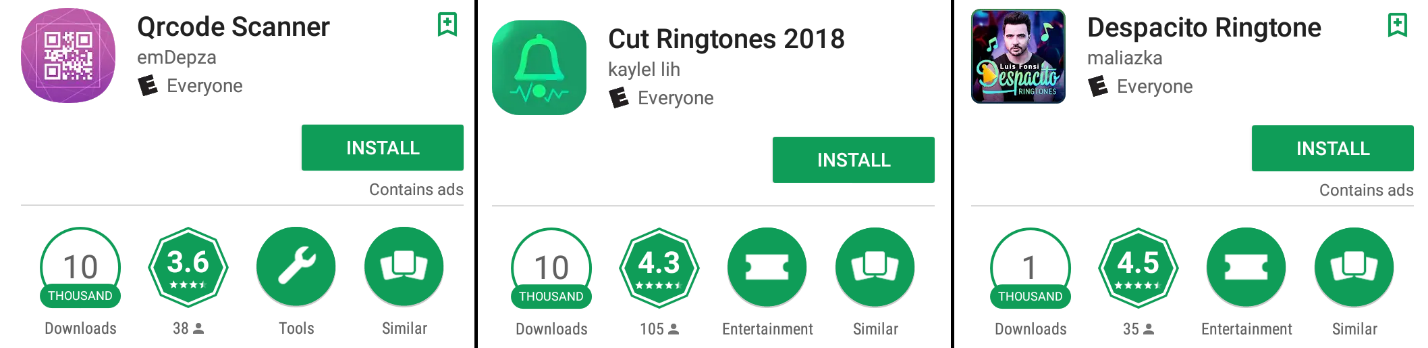
В этом году киберпреступники модифицировали свое приложение, которое теперь называется Sonvpay.C. Новый вариант зловреда маскируется под популярные программы вроде фонариков, либо считывателей QR-кодов.

После установки такого приложения в системе жертве отобразиться push-уведомление о том, что его необходимо обновить. Однако при попытке сделать это пользователь подпишется на платные услуги.

С помощью WAP-биллинга злоумышленники списывают деньги с мобильного счета пользователя.

Эксперты полагают, что мошенники могли заработать от $60 500 до $145 000 за полгода своей деятельности. Жертвой может стать пользователь из любой страны.

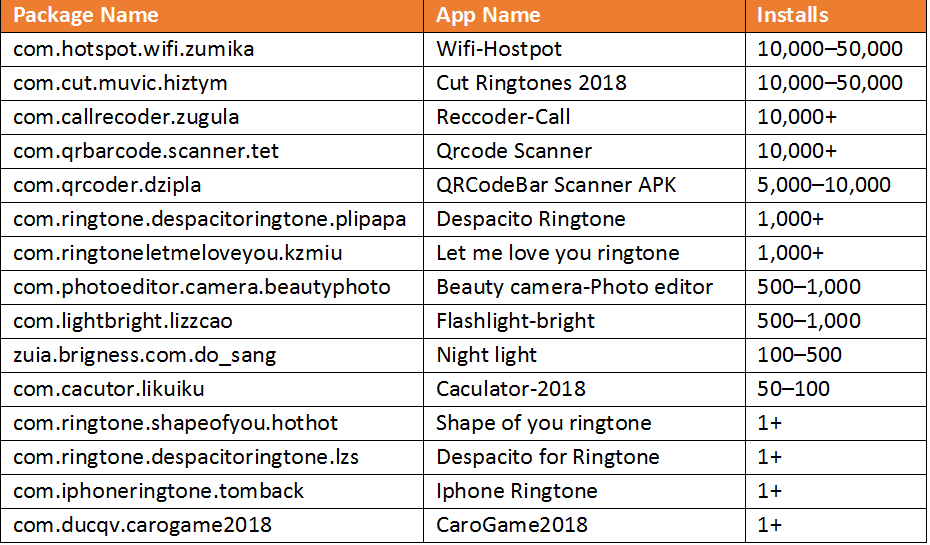
Эксперты привели интересную инфографику, на которой перечислены имена вредоносных пакетов, имена приложений и количество установок.

Корпорация Google озаботилась безопасностью приложений, поэтому планирует начать добавлять метаданные безопасности в APK (Android Package Kit — формат архивных исполняемых файлов-приложений для Android), распространяемые через Google Play. Это позволит пользователям убедиться, что они имеют дело с легитимными приложениями.

Этот шаг является лишь частью стратегии по улучшению безопасности приложений, он, несомненно, принесет пользу многим пользователям.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru