



ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

Популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

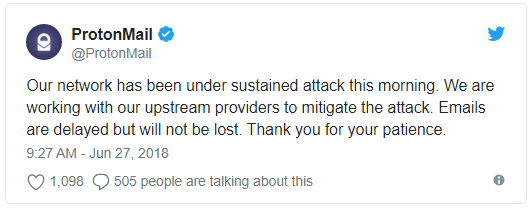
«Сегодня утром наша сеть подверглась массированной атаке. Мы работаем над тем, чтобы минимизировать последствия этого инцидента. Письма могут задерживаться, но утеряны не будут. Спасибо за ваше терпение», — пишет компания в Twitter.

По словам ProtonMail, самый продолжительный сбой занял порядка 10 минут.

DDoS-атаки на ProtonMail начались еще в 2015 году, с тех пор компания приняла нужные меры, что позволяет теперь справляться с подобными атаками ежедневно.

Однако последняя атака была слишком масштабной, защитных мер ProtonMail оказалось недостаточно для того, чтобы отразить это нападение с достоинством. Технический директор согласился с тем, что компании нужно принять дополнительные меры, чтобы в будущем лучше справляться с такими инцидентами.

В конце мая мы писали, что создатели популярного сервиса веб-почты с шифрованием ProtonMail выпустили бесплатную версию своего VPN-сервиса для компьютеров на macOS. Получивший имя ProtonVPN сервис обладает довольно широкими возможностями, хоть и уступает своим платным аналогам.

ProtonVPN для Windows и Android уже существует, так что компания решила сконцентрироваться на создании версии для macOS.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru