



Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

Количество атак DNS-усиления удвоилось за первый квартал 2018 года

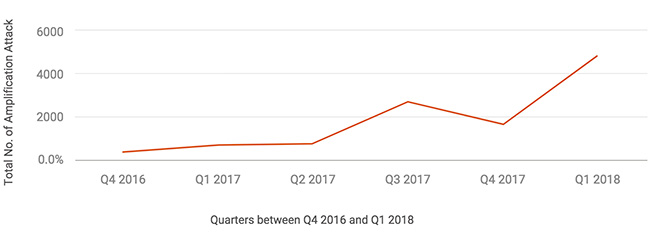
Согласно опубликованным Nexusguard данным, атаки типа DNS-усиление увеличились вдвое в первом квартале 2018 года по сравнению с пошлым кварталом. Также количество этих атак выросло на 700 % в сравнении с аналогичным периодом прошлого года.

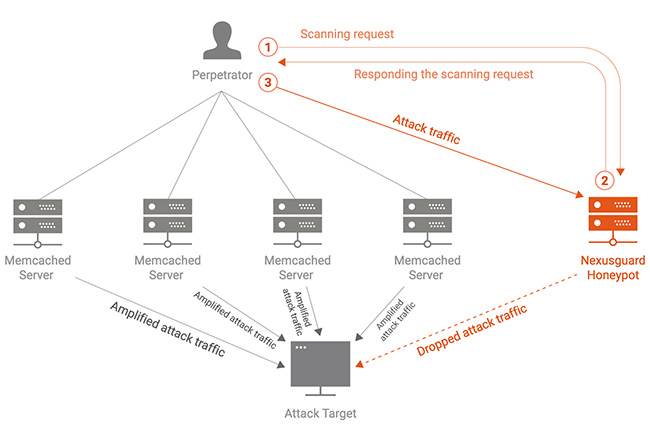
DNS-усиление — подвид DDoS-атак, при которых DNS-серверы получают от злоумышленника поддельные запросы, которые вынуждают их направлять жертве развернутые ответы.

В отчете Nexusguard за первый квартал 2018 года анализируются тысячи глобальных кибератак. Например, можно увидеть, что множество атак было совершено из-за скомпрометированных серверов Memcached.

Напомним, что именно благодаря Memcached Github подвергся крупнейшей DDoS-атаке 28 февраля.

Несмотря на то, что разработчики за последние несколько месяцев значительно сократили количество уязвимых серверов Memcached, исследователи призывают организации заботиться об обеспечении безопасности устройств или служб с самого начала.

«Киберпреступникам нужны новые уязвимости для запуска атак “усиления” через плохо настроенные DNS-серверы с поддержкой DNSSEC. Эту тенденцию мы наблюдали на протяжении последних двух кварталов», — комментирует отчет технический директор Nexusguard Джаниман Касман. — «В дальнейшем мы ожидаем похожего развития событий».

«Чтобы опережать киберпреступников, организациям необходимо вовремя обеспечить безопасность своих систем, сделать это главным приоритетом в процессе развертывания».

Лидерами среди стран-источников DDoS-атак стали Китай и США. Вьетнам занял третье место.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru