



Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вредонос-вайпер для атак на сотни банков в Чили. Однако вайпер, уничтожающий всю информацию на дисках, выступал в роли отвлекающего маневра для того, чтобы злоумышленники беспрепятственно вывели деньги через систему SWIFT.

Кибератака имела место 24 мая, в тот день Banco de Chile — второй крупнейший банк в Чили — сообщил о многочисленных сбоях в работе системы. Сбои затронули компьютеры, работающие в нескольких филиалах.

Согласно сообщениям местных СМИ, некоторые операции просто невозможно было совершить. Изначально представители банка отказывались связывать эти сбои с кибератакой, однако уже 28 мая руководство признало факт проникновения злоумышленников в систему.

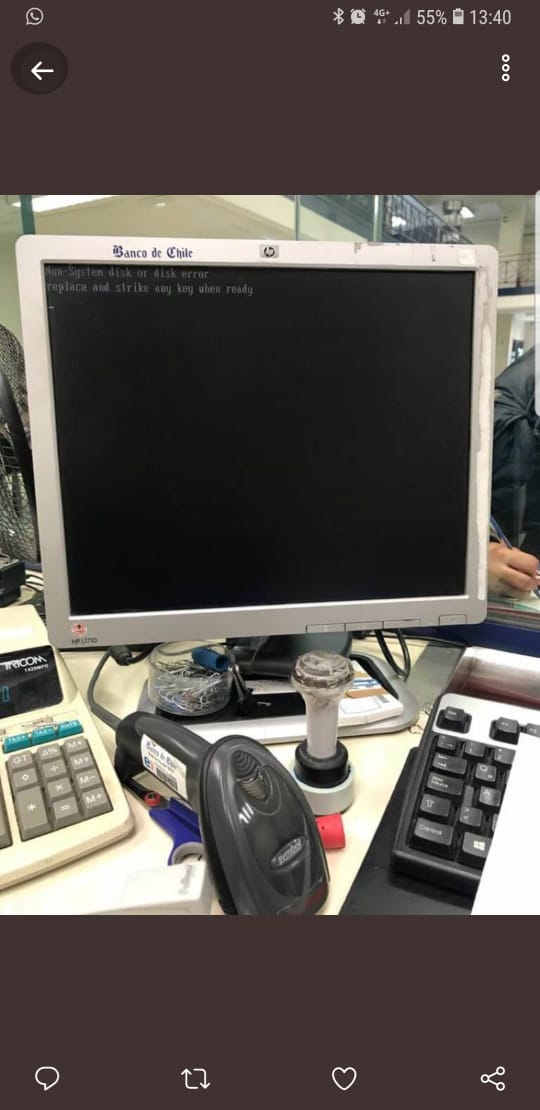
Сотрудники банка опубликовали снимок компьютера, пораженного вредоносной программой. Зловред полностью повредил содержимое дисков, что не позволяло машине загрузиться.

Утверждается, что вредонос атаковал 9 000 компьютеров и более 500 серверов. Сама программа была идентифицирована как KillMBR — этим термином эксперты Trend Micro называют вайпер и фальшивый вымогатель KillDisk.

KillDisk известен тем, что атакует преимущественно банки и финансовые организации, основная его задача — стирать данные на диске.

Напомним, что в 2017 году киберпреступники атаковали российский банк через систему передачи финансовой информации SWIFT. В итоге им удалось совершить несанкционированные операции на 339,5 млн рублей.

А в феврале индийский Union City Bank заявил, что хакеры совершили несколько несанкционированных переводов на общую сумму 1,8 млн. долларов через международную систему SWIFT. В ходе проверки были выявлены три мошеннические транзакции. 

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru