



Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вайпер в атаке на банки через SWIFT

Киберпреступники использовали вредонос-вайпер для атак на сотни банков в Чили. Однако вайпер, уничтожающий всю информацию на дисках, выступал в роли отвлекающего маневра для того, чтобы злоумышленники беспрепятственно вывели деньги через систему SWIFT.

Кибератака имела место 24 мая, в тот день Banco de Chile — второй крупнейший банк в Чили — сообщил о многочисленных сбоях в работе системы. Сбои затронули компьютеры, работающие в нескольких филиалах.

Согласно сообщениям местных СМИ, некоторые операции просто невозможно было совершить. Изначально представители банка отказывались связывать эти сбои с кибератакой, однако уже 28 мая руководство признало факт проникновения злоумышленников в систему.

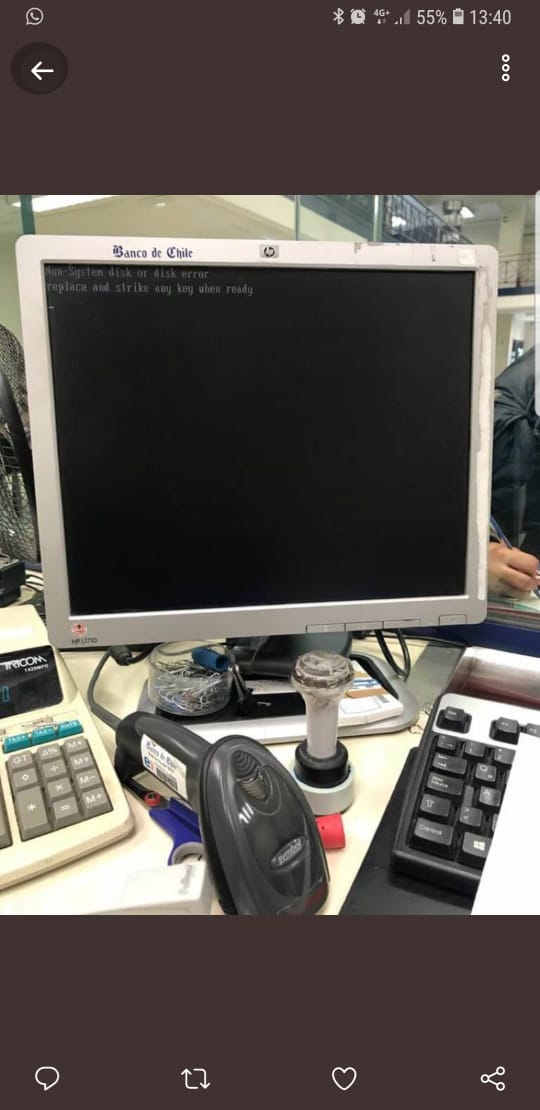
Сотрудники банка опубликовали снимок компьютера, пораженного вредоносной программой. Зловред полностью повредил содержимое дисков, что не позволяло машине загрузиться.

Утверждается, что вредонос атаковал 9 000 компьютеров и более 500 серверов. Сама программа была идентифицирована как KillMBR — этим термином эксперты Trend Micro называют вайпер и фальшивый вымогатель KillDisk.

KillDisk известен тем, что атакует преимущественно банки и финансовые организации, основная его задача — стирать данные на диске.

Напомним, что в 2017 году киберпреступники атаковали российский банк через систему передачи финансовой информации SWIFT. В итоге им удалось совершить несанкционированные операции на 339,5 млн рублей.

А в феврале индийский Union City Bank заявил, что хакеры совершили несколько несанкционированных переводов на общую сумму 1,8 млн. долларов через международную систему SWIFT. В ходе проверки были выявлены три мошеннические транзакции. 

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru