



115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

115 000 сайтов на Drupal все еще уязвимы перед Drupalgeddon2

Спустя два месяца после того, как разработчики Drupal выпустили патч, устраняющий критическую уязвимость Drupalgeddon2, многие владельцы веб-сайтов до сих пор не установили эти обновления. Уязвимость Drupalgeddon2 отслеживается под идентификатором CVE-2018-7600, она получила статус «highly critical» (крайне опасная).

После публикации PoC-кода для эксплуатации это бреши эксперты отметили всплеск атак на сайт под управлением этой CMS.

Удивительно, что спустя два месяца все еще есть владельцы сайтов, которые предпочли остаться на уязвимых версиях движка Drupal.

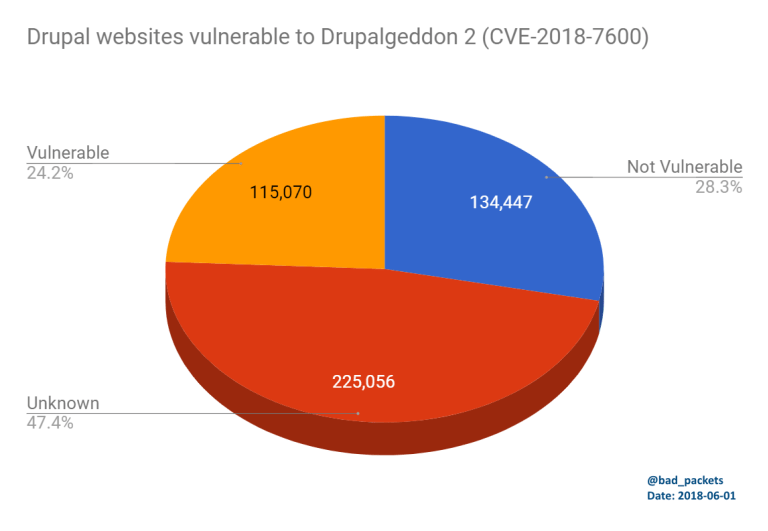
Согласно исследованию, которое провел эксперт Трой Мурш, более 115 000 сайтов на Drupal все еще уязвимы для Drupalgeddon2. Такую статистику удалось получить благодаря анализу более 500 000 сайтов, которые использовали Drupal 7.x (сайты с версиями 6.x и 8.x не анализировались).

Результат — 115 070 сайтов по-прежнему уязвимы.

«Сколько сайтов на Drupal все еще уязвимы? Чтобы найти ответ на этот вопрос, я начал сканировать ресурсы, использующие Drupal 7. Это наиболее распространенная версия, согласно статистике Drupal. Я использовал PublicWWW, поисковую систему с открытым исходным кодом, благодаря чему смог сделать выборку из 500 000 веб-сайтов», — пишет в отчете эксперт.

Завершив санирование, эксперт выделил следующие моменты:

  • 115 070 сайтов устарели и уязвимы;
  • 134 447 сайтов в актуальном состоянии;
  • 225 056 сайтов нельзя было идентифицировать.

Среди уязвимых сайтов были ресурсы крупных образовательных учреждений США, правительственных организаций по всему миру, крупной телевизионной сети, многонациональных СМИ и двух крупнейших производителей аппаратного обеспечения.

Исследователь поделился полученной информацией с US-CERT.

Более того, специалист обнаружил также новую вредоносную кампанию криптоджекинга, ориентированную на сайты на движке Drupal. Эксперт опубликовал электронную таблицу Google Docs, куда занес обнаруженные им данные.

Напомним, что в конец апреля разработчики Drupal выпустили дополнительный патч, устраняющий крайне опасную уязвимость в этой CMS, которая известна под именем Drupalgeddon2. Брешь получила идентификатор CVE-2018-7602, по словам разработчиков, она может позволить злоумышленнику получить контроль над сайтом, похитить информацию и видоизменить страницы.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru