



Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Эксперты сообщают об обнаружении серьезной уязвимости, затрагивающей все популярные операционные системы: Windows, Linux, macOS, FreeBSD, а также некоторые имплементации гипервизоров Xen. Эта брешь может привести к сбою в работе, либо позволить получить полный контроль над атакуемой системой.

Злоумышленники могут проэксплуатировать этот недостаток с помощью вредоносных программ. Специалисты считают, что брешь, получившая идентификатор CVE-2018-8897, возникла из-за непонимания разработчиков компаний вроде Microsoft и Apple того, как процессоры Intel и AMD обрабатывают конкретное исключение.

«Ошибка, по-видимому, обусловлена интерпретацией разработчиков существующей документации», — отмечает CERT.

Другими словами, разработчики не совсем правильно поняли руководства Intel и AMD.

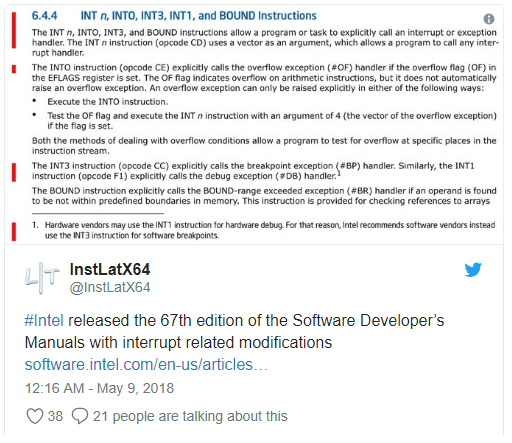
Оказалось, что все дело в инструкциях MOV SS и POP SS.

«Команды MOV SS и POP SS запрещают исключения отладки до тех пор, пока граница команд не будет следовать следующей инструкции. Если эта команда является системным вызовом или аналогичной инструкцией, передающей управление операционной системе, исключение отладки будет обрабатываться в контексте ядра, а не в контексте пользователя».

Следовательно, злоумышленник может получить доступ к памяти системы, либо к функциям низкого уровня.

Red Hat, Ubuntu и Apple (для macOS) уже выпустили соответствующие патчи, рекомендуется применить их как можно скорее.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru