



Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Все популярные ОС затронуты опасной уязвимостью

Эксперты сообщают об обнаружении серьезной уязвимости, затрагивающей все популярные операционные системы: Windows, Linux, macOS, FreeBSD, а также некоторые имплементации гипервизоров Xen. Эта брешь может привести к сбою в работе, либо позволить получить полный контроль над атакуемой системой.

Злоумышленники могут проэксплуатировать этот недостаток с помощью вредоносных программ. Специалисты считают, что брешь, получившая идентификатор CVE-2018-8897, возникла из-за непонимания разработчиков компаний вроде Microsoft и Apple того, как процессоры Intel и AMD обрабатывают конкретное исключение.

«Ошибка, по-видимому, обусловлена интерпретацией разработчиков существующей документации», — отмечает CERT.

Другими словами, разработчики не совсем правильно поняли руководства Intel и AMD.

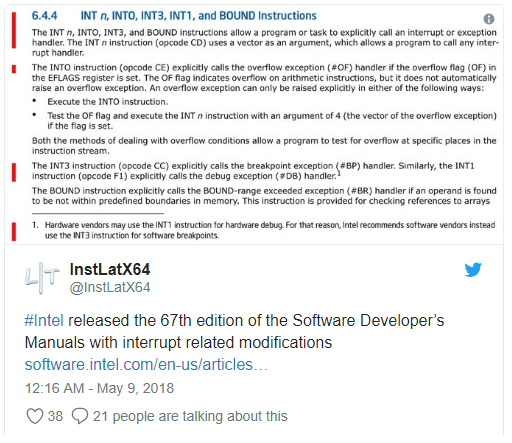
Оказалось, что все дело в инструкциях MOV SS и POP SS.

«Команды MOV SS и POP SS запрещают исключения отладки до тех пор, пока граница команд не будет следовать следующей инструкции. Если эта команда является системным вызовом или аналогичной инструкцией, передающей управление операционной системе, исключение отладки будет обрабатываться в контексте ядра, а не в контексте пользователя».

Следовательно, злоумышленник может получить доступ к памяти системы, либо к функциям низкого уровня.

Red Hat, Ubuntu и Apple (для macOS) уже выпустили соответствующие патчи, рекомендуется применить их как можно скорее.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru