



Qrator Labs провела исследование дыры в протоколе Cisco Smart Install

Qrator Labs провела исследование дыры в протоколе Cisco Smart Install

Qrator Labs провела исследование дыры в протоколе Cisco Smart Install

Qrator Labs, специализирующаяся на противодействии DDoS-атакам и обеспечении доступности интернет-ресурсов, представляет результаты исследования уязвимости в сетевых коммутаторах Cisco, проведенного с помощью сервиса глобального мониторинга сети интернет Qrator.Radar.

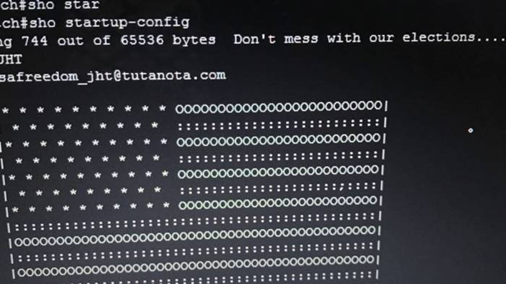
6 апреля 2018 года была запущена хакерская атака, направленная на сетевые коммутаторы компании Cisco. В прошивках устройств Cisco с поддержкой Smart Install была найдена уязвимость (cisco-sa-20180328-smi), позволившая злоумышленникам создать бота, который удалял текущую конфигурацию коммутатора, а вместо нее загружал послание в виде американского флага. Муссировали слухи, что эта уязвимость смогла вывести из строя значительное количество интернет-провайдеров и даже интернет-сегментов.

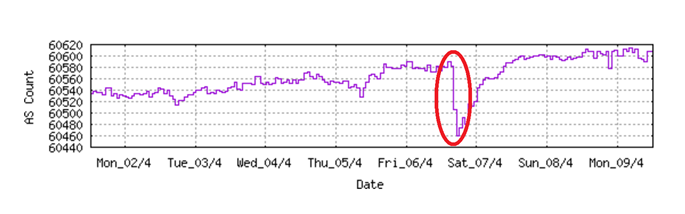
Специалисты Qrator.Radar проанализировали показатели трафика Qrator, основных точек обмена трафиком, а также изменения числа BGP-сессии у коллектора Radar и пришли к выводу, что существенного влияния на интернет-сегменты уязвимость не оказала. С помощью CIDR Report (Classless Inter-Domain Routing – метод бесклассовой адресации в сетях на основе IP-протокола) были получены данные, свидетельствующие о том, что ботнет вызвал синхронный сбой в работе около ста интернет-провайдеров, большинство из которых принадлежит Ирану.

«Нам повезло в том, что уязвимые коммутаторы Cisco не используются широко в качестве граничных маршрутизаторов и что бот всего лишь удалял конфигурацию, а не осуществлял перехват трафика половины мира. Однако данный инцидент снова подчеркнул проблему того, что на оборудовании, используемом для маршрутизации трафика, остается значительное число открытых портов, к которым легко могут получить доступ злоумышленники. Конечно, важно пропатчить эту конкретную уязвимость, но выпущенный патч не создает фильтры ACL для закрытия порта 4786. Ни оборудование Cisco, ни любого другого вендора не способны противостоять SYN flood атакам на открытый TCP порт, превышающим 1 Гб трафика. Они просто для этого не предназначены. Таким образом, завтра эти же маршрутизаторы и коммутаторы могут быть снова выведены из строя»,– отмечает Александр Азимов, руководитель проекта Qrator.Radar.

Согласно исследованию Qrator.Radar, в мире используется более 100 000 устройств с открытым портом 4786. Они принадлежат почти 5000 различным автономным системам. С помощью сервиса Qrator.Radar было установлено, какое количество уязвимых устройств насчитывается в каждой стране мира. Ниже представлен Топ-10 стран с уязвимыми устройствами:

  • США (23642 уязвимых IP-адресов);
  • Китай (17341 уязвимые IP- адресов);
  • Япония (5708 уязвимых IP- адресов);
  • Канада (5226 уязвимых IP-адресов);
  • Финляндия (4808 уязвимых IP-адресов);
  • Франция (4445 уязвимых IP-адресов);
  • Дания (4033 уязвимых IP-адресов);
  • Великобритания (3180 уязвимых IP-адресов);
  • Тайвань (2446 уязвимых IP-адресов);
  • Швеция (2299 уязвимых IP-адресов).

Qrator Labs рекомендует операторам связи убедиться в том, что их сетевые устройства не являются уязвимыми к возможным атакам. Со своей стороны Qrator.Radar добавил соответствующие поле в разделе “vulnerable ports”, чтобы эту проверку упростить.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru