



Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

Уязвимость локального повышения прав обнаружена в пакете beep для Debian

В Debian-пакете beep (если сконфигурирован как setuid через debconf) обнаружена ошибка проектирования, известная как «состояние гонки» («race condition»), способная привести к повышению привилегий.

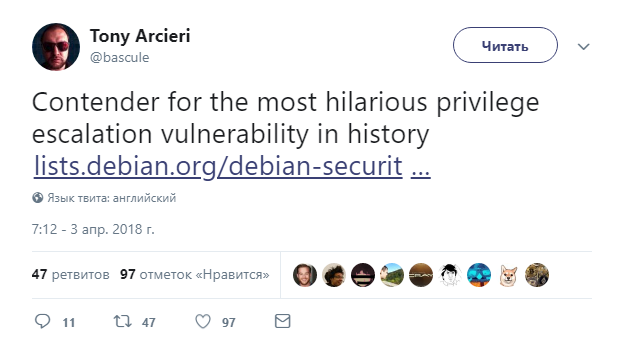
В настоящее время уязвимость отслеживается под идентификатором CVE-2018-0492. Некоторые эксперты назвали эту брешь претендентом на самый уморительный баг, приводящий к эскалации прав.

Недостаток был исправлен разработчиками в следующим версиях: 1.3-3+deb8u1 (в релизе jessie), 1.3-4+deb9u1 (в релизе stretch), а также 1.3-3+deb7u1 (релиз wheezy). Сообщество рекомендует пользователям обновить пакеты beep как можно скорее.

Подробная информация на данный момент отсутствует, однако вскоре можно ожидать появления подробностей, а также разработанных энтузиастами эксплойтов.

В ноябре прошлого года крупные дистрибутивы Linux (Red Hat, Ubuntu, Debian и другие) выпустили срочные патчи. Как оказалось, эти исправления устраняют уязвимость, затрагивающую все версии SAMBA начиная с 4.0.

Эта брешь приводит к тому, что вредоносный SMB1-запрос может позволить злоумышленнику получить контроль над памятью и скомпрометировать SMB-сервер. Так утверждает опубликованное официальное сообщение на сайте SAMBA.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru