



Ворующий пароли вредонос распространяется на сайте YouTube

Ворующий пароли вредонос распространяется на сайте YouTube

Ворующий пароли вредонос распространяется на сайте YouTube

Компания «Доктор Веб» предупреждает о распространении опасного троянца, похищающего с зараженного устройства файлы и другую конфиденциальную информацию. Утечка этих данных может привести к тому, что злоумышленники получат доступ к учетным записям жертвы в социальных сетях и других онлайн-сервисах.

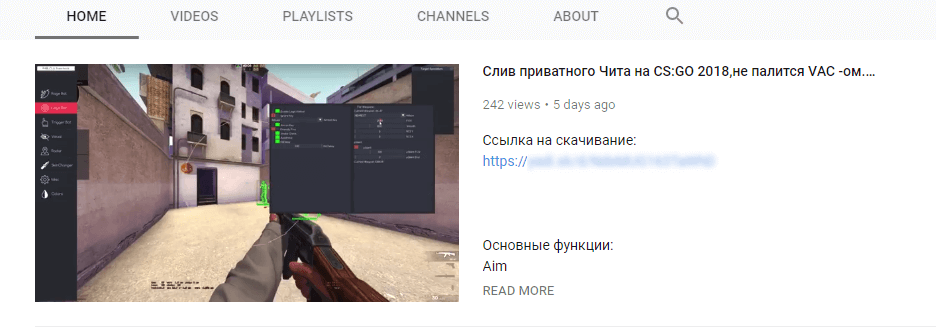
Вредоносная программа, получившая наименование Trojan.PWS.Stealer.23012, написана на языке Python и заражает компьютеры под управлением Microsoft Windows. Распространение троянца началось в районе 11 марта 2018 и продолжается по сегодняшний день. Злоумышленники публикуют ссылки на вредоносную программу в комментариях к видеороликам на популярном интернет-ресурсе YouTube.

Многие из таких роликов посвящены использованию жульнических методов прохождения игр (так называемым «читам») с применением специальных приложений. Киберпреступники пытаются выдать троянца за такие программы и другие полезные утилиты.

Ссылки ведут на серверы Яндекс.Диск. Чтобы убедить посетителя сайта нажать на ссылку, на страничках роликов публикуются комментарии, явно написанные из-под поддельных аккаунтов. При попытке перейти по такой ссылке потенциальная жертва загружает на свой компьютер самораспаковывающийся RAR-архив, который содержит троянца.

Запустившись на инфицированном компьютере, троянец собирает следующую информацию:

  • файлы Cookies браузеров Vivaldi, Chrome, Яндекс.Браузер, Opera, Kometa, Orbitum, Dragon, Amigo, Torch;
  • сохраненные логины/пароли из этих же браузеров;
  • снимок экрана.

Также он копирует с Рабочего стола Windows файлы с расширениями ".txt", ".pdf", ".jpg", ".png", ".xls", ".doc", ".docx", ".sqlite", ".db", ".sqlite3", ".bak", ".sql", ".xml".

Все полученные данные Trojan.PWS.Stealer.23012 сохраняет в папке C:/PG148892HQ8. Затем он упаковывает их в архив spam.zip, который вместе с информацией о расположении зараженного устройства отправляется на сервер злоумышленников.

Вирусные аналитики компании «Доктор Веб» обнаружили несколько образцов этого троянца. Часть из них детектируется под именем Trojan.PWS.Stealer.23198. Все известные модификации этой вредоносной программы успешно определяются антивирусом Dr.Web, поэтому не представляют опасности для наших пользователей.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru