



2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

Компания «Код безопасности» провела аналитическое исследование «Защита виртуальной инфраструктуры». В результате были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и наиболее эффективные способы защиты при использовании средств виртуализации.

Для того чтобы оценить особенности обеспечения защиты информации в виртуальной среде, аналитики опросили более 300 представителей российских компаний, работающих в различных секторах экономики. Большинство компаний-респондентов применяют виртуализацию: хранят и обрабатывают в виртуальной инфраструктуре (ВИ) разные типы данных, размещают бизнес-критичные приложения.

Респонденты отметили, что в виртуальных инфраструктурах хранят и обрабатывают общедоступную информацию (76%), конфиденциальные данные (70%) и сведения, составляющие государственную тайну (3%). При этом почти у половины компаний в виртуальной среде одновременно хранятся и обрабатываются разные типы данных.

Поскольку структура обрабатываемой информации неоднородна, организациям необходимо серьезно задуматься о разграничении прав доступа, в том числе – и собственных администраторов. Эта задача становится особенно актуальной с учетом данных, полученных в ходе исследования: для большей части респондентов основной опасностью при использовании средств виртуализации (независимо от размера компании) являются как умышленные, так и неумышленные действия администратора виртуальной инфраструктуры.

Особо остро это ощущают малые компании: представители 66% из них отметили, что боятся действий администратора ВИ. Эти опасения подтвердили и их коллеги из средних (65%) и крупных компаний (55%). Примечательно, что действий внешних злоумышленников опасаются в среднем лишь 38% российских компаний – участников опроса.

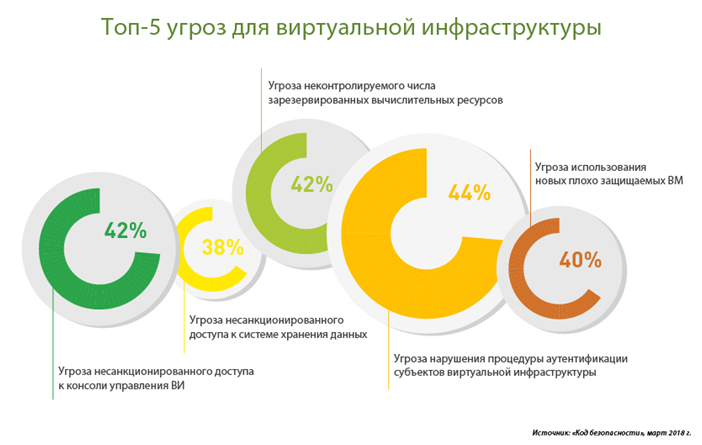
По мере возрастания популярности виртуализации расширяется и список угроз в этой области. Факторы, вызывающие наибольшее опасение у корпоративного сектора, представлены на графике ниже:

Большинство респондентов «Кода безопасности» сходятся во мнении, что предотвратить риски и снизить критичность угроз в виртуальных средах поможет комплексный и системный подход к безопасности виртуальной инфраструктуры. Для построения целостной системы защиты необходимо обеспечить безопасность виртуальных машин, виртуальных сетей и средств управления гипервизором.

По мнению опрошенных специалистов, в число приоритетных требований при выборе решения для защиты виртуальной инфраструктуры входят: 

  • отсутствие высокой нагрузки на виртуальную инфраструктуру; 
  • низкие требования к ресурсам виртуализации; 
  • простота настройки и эксплуатации; 
  • отсутствие необходимости переконфигурирования ВИ; 
  • надежность и стабильность работы; 
  • поддержка современных платформ виртуализации; 
  • соответствие требованиям регулирующих органов.
Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru