



2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

2/3 компаний опасаются ущерба от действий собственного администратора

Компания «Код безопасности» провела аналитическое исследование «Защита виртуальной инфраструктуры». В результате были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и наиболее эффективные способы защиты при использовании средств виртуализации.

Для того чтобы оценить особенности обеспечения защиты информации в виртуальной среде, аналитики опросили более 300 представителей российских компаний, работающих в различных секторах экономики. Большинство компаний-респондентов применяют виртуализацию: хранят и обрабатывают в виртуальной инфраструктуре (ВИ) разные типы данных, размещают бизнес-критичные приложения.

Респонденты отметили, что в виртуальных инфраструктурах хранят и обрабатывают общедоступную информацию (76%), конфиденциальные данные (70%) и сведения, составляющие государственную тайну (3%). При этом почти у половины компаний в виртуальной среде одновременно хранятся и обрабатываются разные типы данных.

Поскольку структура обрабатываемой информации неоднородна, организациям необходимо серьезно задуматься о разграничении прав доступа, в том числе – и собственных администраторов. Эта задача становится особенно актуальной с учетом данных, полученных в ходе исследования: для большей части респондентов основной опасностью при использовании средств виртуализации (независимо от размера компании) являются как умышленные, так и неумышленные действия администратора виртуальной инфраструктуры.

Особо остро это ощущают малые компании: представители 66% из них отметили, что боятся действий администратора ВИ. Эти опасения подтвердили и их коллеги из средних (65%) и крупных компаний (55%). Примечательно, что действий внешних злоумышленников опасаются в среднем лишь 38% российских компаний – участников опроса.

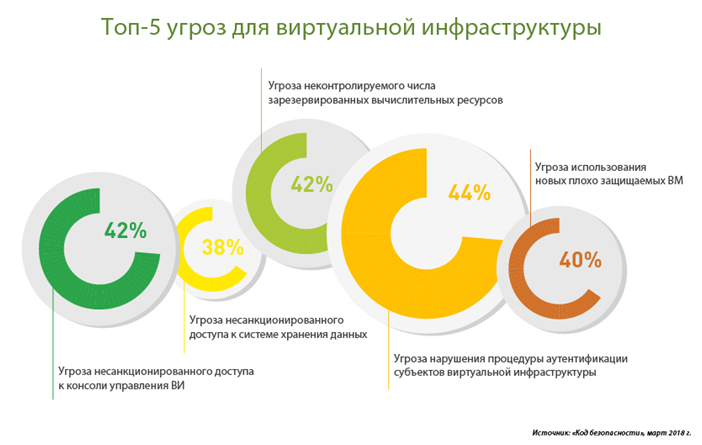
По мере возрастания популярности виртуализации расширяется и список угроз в этой области. Факторы, вызывающие наибольшее опасение у корпоративного сектора, представлены на графике ниже:

Большинство респондентов «Кода безопасности» сходятся во мнении, что предотвратить риски и снизить критичность угроз в виртуальных средах поможет комплексный и системный подход к безопасности виртуальной инфраструктуры. Для построения целостной системы защиты необходимо обеспечить безопасность виртуальных машин, виртуальных сетей и средств управления гипервизором.

По мнению опрошенных специалистов, в число приоритетных требований при выборе решения для защиты виртуальной инфраструктуры входят: 

  • отсутствие высокой нагрузки на виртуальную инфраструктуру; 
  • низкие требования к ресурсам виртуализации; 
  • простота настройки и эксплуатации; 
  • отсутствие необходимости переконфигурирования ВИ; 
  • надежность и стабильность работы; 
  • поддержка современных платформ виртуализации; 
  • соответствие требованиям регулирующих органов.
Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru