



Опубликован инструмент для написания бинарных эксплойтов

Опубликован инструмент для написания бинарных эксплойтов

Опубликован инструмент для написания бинарных эксплойтов

Пользователь GitHub под именем t00sh опубликовал инструмент, призванный помочь в написании бинарных эксплойтов. На данный момент этот инструмент поддерживает следующие архитектуры: x86, x86_64, ARM и ARM64.

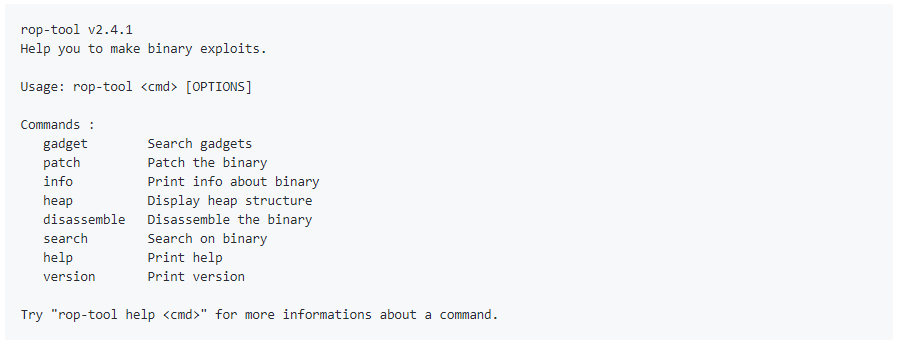
Утилита, получившая имя rop-tool v2.4.1, доступна для скачивании на GitHub. В список ее возможностей на данном этапе входят:

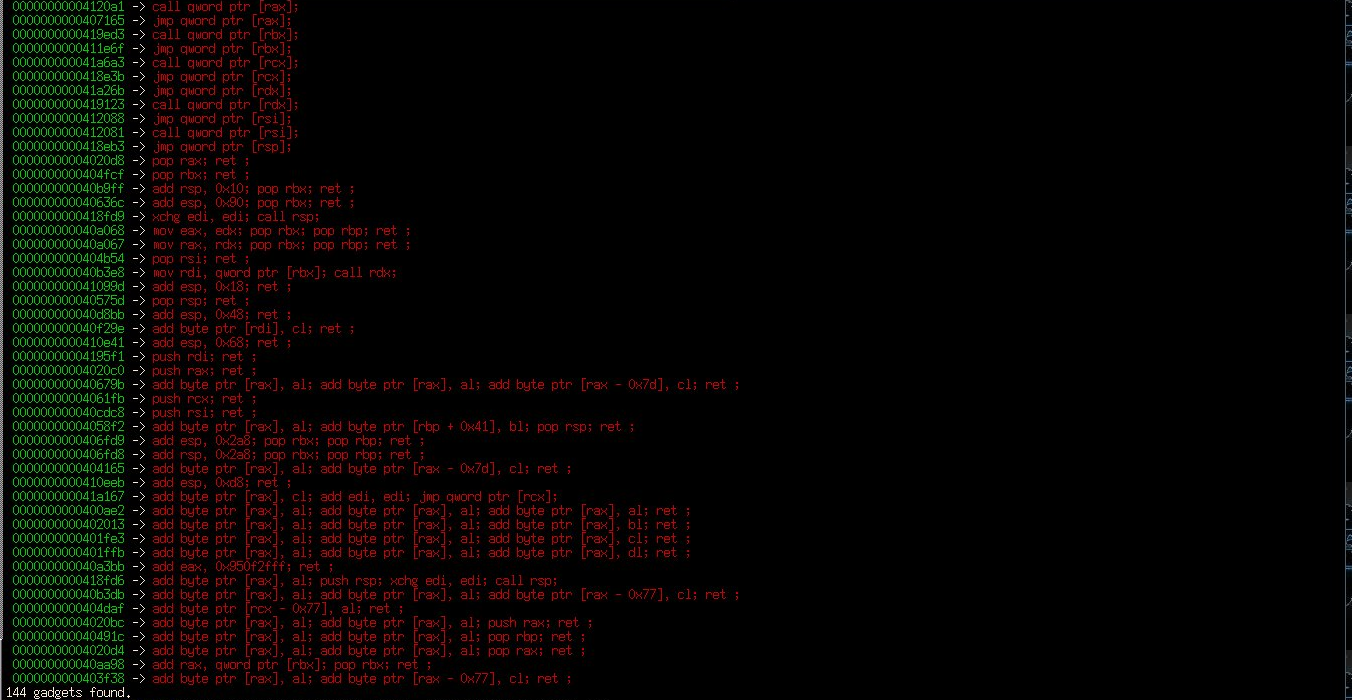
  • Поиск строк, поиск гаджетов, патчинг, визуализация кучи (heap visualization), дизассемблинг;
  • Раскрашенный результат на выходе;
  • Intel and AT&T flavor;
  • Поддержка двоичного формата ELF, PE и MACH-O;
  • Поддержка большого и маленького endian;
  • Поддержка архитектуры x86, x86_64, ARM и ARM64.

В качестве примеров t00sh приводит следующий список команд:

  • Простой поиск гаджетов — rop-tool gadget ./program
  • Отображение всех гаджетов с синтаксисом AT&T — rop-tool gadget ./program -f att –a
  • Поиск в файле RAW x86 — rop-tool gadget ./program -A x86
  • Поиск «разделенной» строки в бинарнике — rop-tool search ./program -s "/bin/sh"
  • Поиск всех строк в бинарнике — rop-tool search ./program –a
  • Патч бинарника со смещением 0x1000, добавляется «\xaa\xbb\xcc\xdd» и сохраняется как «patched» — rop-tool patch ./program -o 0x1000 -b "\xaa\xbb\xcc\xdd" -O patched
  • Визуализация распределения кучи команды /bin/ls — rop-tool heap /bin/ls
  • Дизассемблинг 0x100 байт по адресу 0x08048452 — rop-tool dis /bin/ls -l 0x100 -a 0x08048452

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru