



Новый вредонос подменяет адреса платежных систем в буфере обмена

Новый вредонос подменяет адреса платежных систем в буфере обмена

Новый вредонос подменяет адреса платежных систем в буфере обмена

Исследователи в области безопасности обнаружили новую вредоносную программу, способную обнаруживать, когда пользователи копируют адрес криптовалютного кошелька в буфер обмена Windows, а затем подменять этот адрес адресом злоумышленника.

Зловред получил имя ComboJack, своими действиями он очень похож на таких вредоносов, как Evrial и CryptoShuffler. Разница заключается в том, что ComboJack поддерживает многие криптовалюты, не только биткоин.

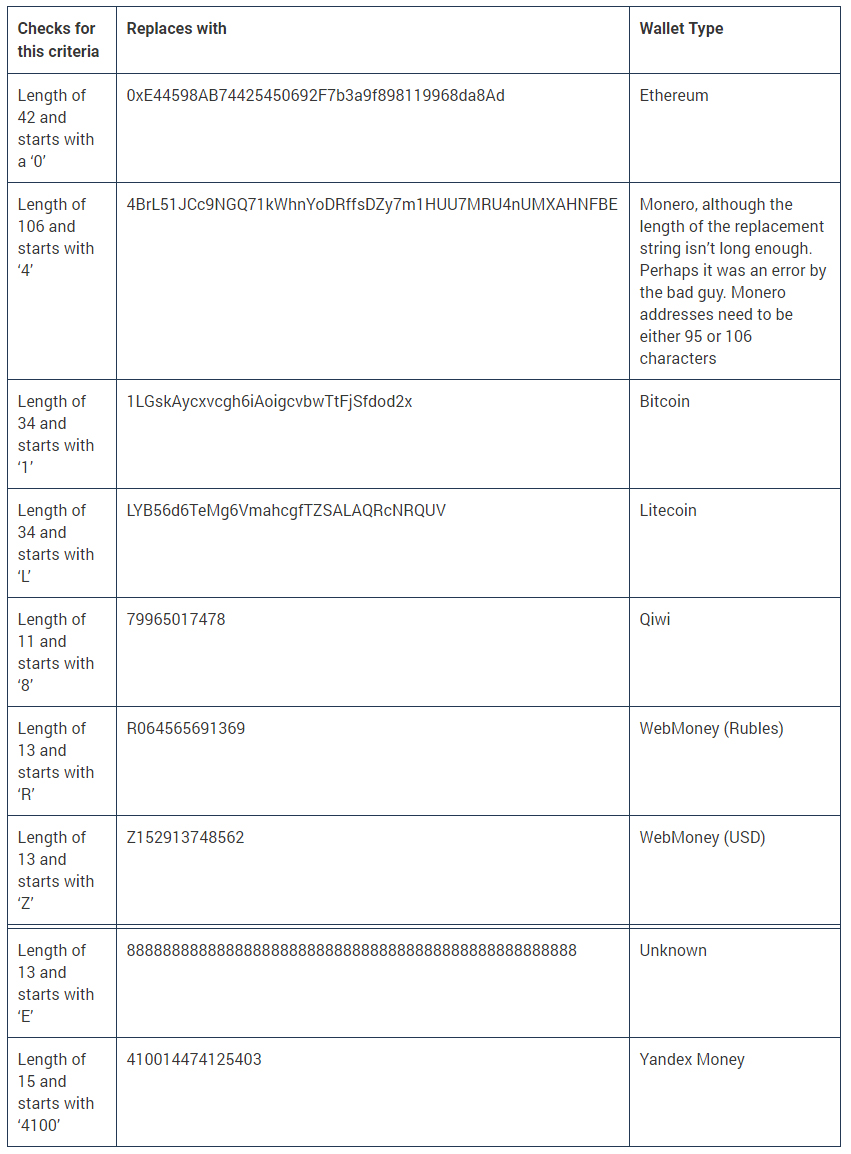
По данным Palo Alto Networks, ComboJack фиксирует момент, когда пользователь копирует адрес кошелька в буфер обмена. Примечательно, что помимо таких валют, как Bitcoin, Litecoin, Ethereum и Monero, вредонос учитывает и адреса платежных систем Qiwi, Яндекс Деньги и WebMoney (как долларовые, так и рублевые платежи).

Специалисты Palo Alto предупреждают, что в настоящее время ComboJack активно распространяется злоумышленниками. Исследователям удалось обнаружить этого вредоноса в кампаниях, нацеленных на японских и американских пользователей.

Схема распространения довольно сложна, опирается на шаблоны вредоносной кампании банковского трояна Dridex, а также вымогателя Locky. Злоумышленники посылают жертвам электронные письма, в которых якобы находится скан утраченного паспорта. Письма содержат вложение в формате PDF.

Если пользователь загружает и открывает этот PDF-файл, запускается RTF-файл, содержащий встроенный объект HTA, который пытается использовать уязвимость DirectX CVE-2017-8579.

При успешной эксплуатации запускается ряд команд PowerShell, которые загружают и выполняют самораспаковывающийся исполняемый файл (SFX). Затем этот SFX загружает следующий SFX, защищенный паролем, и только он устанавливает ComboJack.

После этого ComboJack начинает сканирование буфера обмена Windows каждые полсекунды на наличие нового содержимого. Эксперты Palo Alto советуют пользователям внимательно проверять адреса, на которые они делают переводы.

Специалисты опубликовали таблицу, на которой отражены условия подмены адресов вредоносной программой, а также адреса кошельков злоумышленника:

Напомним, что в январе мы писали о вредоносе Evrial, который подменяет биткойн-адреса в буфере обмена Windows.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru