



Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Исследование компании CyberArk показало, что значительное число австралийских организаций не склонно менять стратегии информационной безопасности, даже после совершения атак. 

Согласно отчету CyberArk, некоторые организации в Австралии до сих пор хранят учетные данные в документах Word и Excel на ПК, при этом 41% из них считают это вполне приемлемым. 52% респондентов заявили, что их компании редко меняют стратегию безопасности. Об этом сообщает ZDNet.

57% назвали главной проблемой инфобезопасности криптовымогателей и вредоносов, 49% сказали, что страдают от фишинговых атак. 48% пожаловались на инсайдерские угрозы, а 44% респондентов сообщили, что проблемой является низкий уровень защиты облачных хранилищ данных.

45% опрошенных также заявили, что их организации не могут предотвратить вторжение злоумышленников во внутренние сети, а 58% признались, что конфиденциальность данных их клиентов находится под угрозой, так как эта информация не защищена юридически.

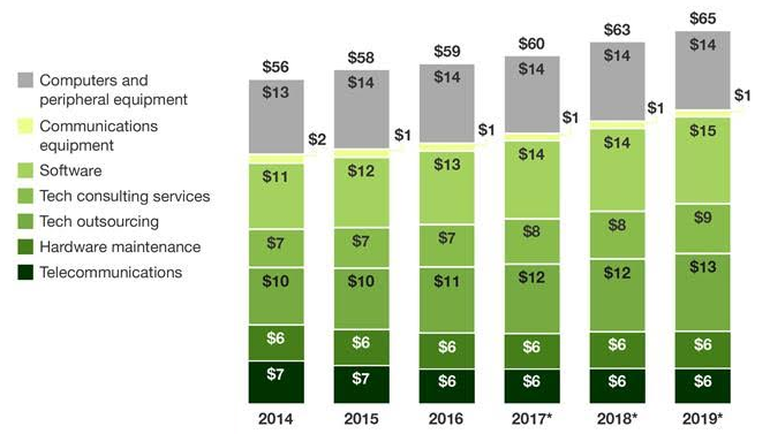
Согласно прогнозу Forrester, в Австралии рост локального рынка технологий увеличится с 2% в 2017-м до 4% в 2018 году, а затем сбавит темпы до 3% в 2019 году.

purchase of tech goods

Исследователи предполагают, что в 2018-м на технические товары будет потрачено 63 млрд. австралийских долларов, а на программное обеспечение, компьютеры и периферийное оборудование — 14 млрд. В 2019 году расходы на ПО увеличатся на 1 млрд. австралийских долларов. То же самое касается сферы технологического аутсорсинга.

“Австралийские фирмы будут инвестировать в технологии, которые помогут им быстрее доносить ценность продуктов до своих клиентов. Основными драйверами вложений будут облачные технологии, автоматизация и искусственный интеллект, — говорится в заявлении компании. — Мы также предполагаем, что больше организаций создадут открытые цифровые платформы, использующие API, чтобы продвигать свои уникальные товарные предложения на смежных рынках”.

Из 1200 человек, опрошенных компанией The Truth in Cloud, 99% сообщили, что их организации переместят системы в облако в ближайшие 1–2 года. 24% организаций Australia and New Zealand Banking Group также ожидают переведения всей локальной инфраструктуры в облако.

Напомним, что в последние годы в Австралии наблюдался рост количества кибератак.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru