



Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Австралийские фирмы до сих пор хранят учетные данные в Word и Excel

Исследование компании CyberArk показало, что значительное число австралийских организаций не склонно менять стратегии информационной безопасности, даже после совершения атак. 

Согласно отчету CyberArk, некоторые организации в Австралии до сих пор хранят учетные данные в документах Word и Excel на ПК, при этом 41% из них считают это вполне приемлемым. 52% респондентов заявили, что их компании редко меняют стратегию безопасности. Об этом сообщает ZDNet.

57% назвали главной проблемой инфобезопасности криптовымогателей и вредоносов, 49% сказали, что страдают от фишинговых атак. 48% пожаловались на инсайдерские угрозы, а 44% респондентов сообщили, что проблемой является низкий уровень защиты облачных хранилищ данных.

45% опрошенных также заявили, что их организации не могут предотвратить вторжение злоумышленников во внутренние сети, а 58% признались, что конфиденциальность данных их клиентов находится под угрозой, так как эта информация не защищена юридически.

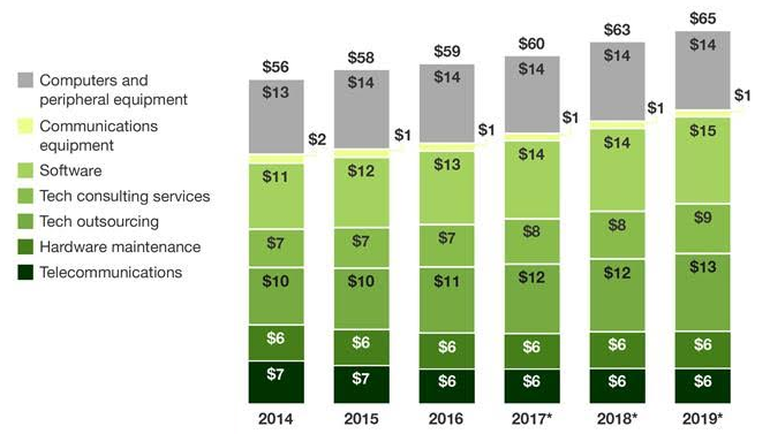
Согласно прогнозу Forrester, в Австралии рост локального рынка технологий увеличится с 2% в 2017-м до 4% в 2018 году, а затем сбавит темпы до 3% в 2019 году.

purchase of tech goods

Исследователи предполагают, что в 2018-м на технические товары будет потрачено 63 млрд. австралийских долларов, а на программное обеспечение, компьютеры и периферийное оборудование — 14 млрд. В 2019 году расходы на ПО увеличатся на 1 млрд. австралийских долларов. То же самое касается сферы технологического аутсорсинга.

“Австралийские фирмы будут инвестировать в технологии, которые помогут им быстрее доносить ценность продуктов до своих клиентов. Основными драйверами вложений будут облачные технологии, автоматизация и искусственный интеллект, — говорится в заявлении компании. — Мы также предполагаем, что больше организаций создадут открытые цифровые платформы, использующие API, чтобы продвигать свои уникальные товарные предложения на смежных рынках”.

Из 1200 человек, опрошенных компанией The Truth in Cloud, 99% сообщили, что их организации переместят системы в облако в ближайшие 1–2 года. 24% организаций Australia and New Zealand Banking Group также ожидают переведения всей локальной инфраструктуры в облако.

Напомним, что в последние годы в Австралии наблюдался рост количества кибератак.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru