



Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Согласно данным опроса, проведенного Ponemon Institute в конце 2017 года, руководители отделов информационной безопасности, как никогда прежде, чувствуют опасность со стороны киберугроз, а также чаще задумываются о безопасности данных.

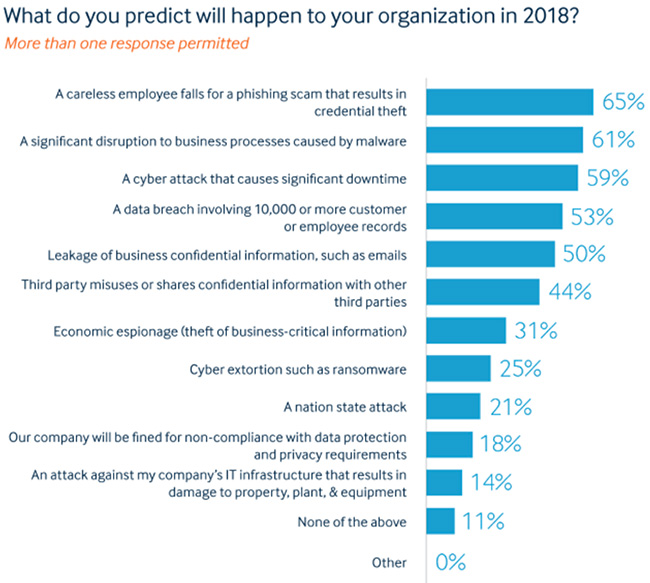
Поскольку мы продолжаем слышать о множественных инцидентах компрометации конфиденциальной информации, 67 % респондентов считают, что их компании с большей вероятностью станут жертвами кибератаки или нарушения данных в 2018 году. 60 % также больше обеспокоены нарушением данных со стороны третьей стороны, выступающей в качестве партнера или поставщика.

Удивительно, но главная угроза безопасности, по мнению руководителей IT-отделов, это не технологии, киберпреступники или даже вредоносные программы, а человеческий фактор. 70 % начальников ссылаются на «нехватку компетентных внутренних сотрудников», называя ее, нехватку, проблемой номер один. 65 % заявляют, что «неадекватная компетенция» является главной причиной того, что компания может пострадать от компрометации данных.

Также начальники IT-отделов отметили, что с большой долей вероятности кража данных в их компаниях может случиться по вине сотрудника, попавшегося на фишинг, причем отмечается, что это куда более вероятный сценарий, чем, скажем, кибератака.

Другими ключевыми факторами, выделенными как вероятные причины нарушения данных, являются неспособность защитить конфиденциальную информацию от несанкционированного доступа (заявили 59 % опрошенных), неспособность идти в ногу с продвинутыми методами киберпреступников (56 %), а также неспособность контролировать конфиденциальные данные третьих лиц (51 %).

Кроме того, были выделены IoT-устройства, считающиеся самыми сложными с точки зрения обеспечения их безопасности, затем идут мобильные устройства, список замыкают облачные хранилища.

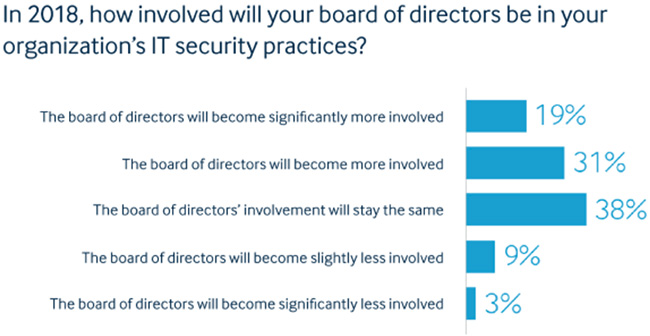
Несмотря на растущие риски, менее половины респондентов считают, что бюджеты их компаний, выделяемые на IT-безопасность, будут расти.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru