



Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Согласно данным опроса, проведенного Ponemon Institute в конце 2017 года, руководители отделов информационной безопасности, как никогда прежде, чувствуют опасность со стороны киберугроз, а также чаще задумываются о безопасности данных.

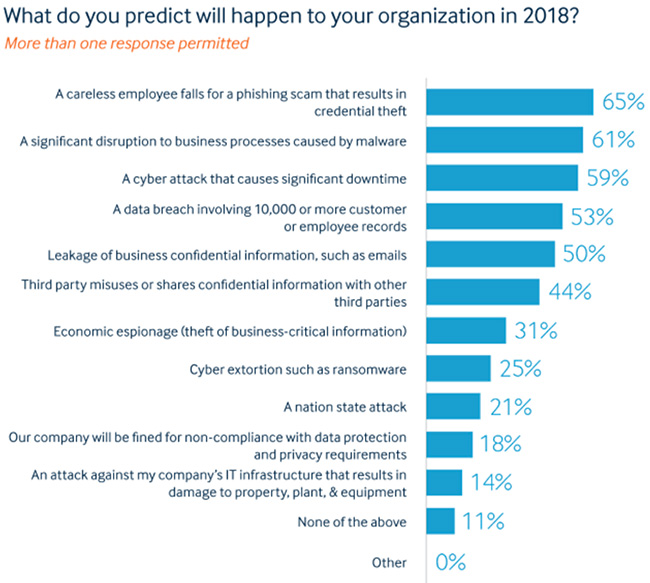
Поскольку мы продолжаем слышать о множественных инцидентах компрометации конфиденциальной информации, 67 % респондентов считают, что их компании с большей вероятностью станут жертвами кибератаки или нарушения данных в 2018 году. 60 % также больше обеспокоены нарушением данных со стороны третьей стороны, выступающей в качестве партнера или поставщика.

Удивительно, но главная угроза безопасности, по мнению руководителей IT-отделов, это не технологии, киберпреступники или даже вредоносные программы, а человеческий фактор. 70 % начальников ссылаются на «нехватку компетентных внутренних сотрудников», называя ее, нехватку, проблемой номер один. 65 % заявляют, что «неадекватная компетенция» является главной причиной того, что компания может пострадать от компрометации данных.

Также начальники IT-отделов отметили, что с большой долей вероятности кража данных в их компаниях может случиться по вине сотрудника, попавшегося на фишинг, причем отмечается, что это куда более вероятный сценарий, чем, скажем, кибератака.

Другими ключевыми факторами, выделенными как вероятные причины нарушения данных, являются неспособность защитить конфиденциальную информацию от несанкционированного доступа (заявили 59 % опрошенных), неспособность идти в ногу с продвинутыми методами киберпреступников (56 %), а также неспособность контролировать конфиденциальные данные третьих лиц (51 %).

Кроме того, были выделены IoT-устройства, считающиеся самыми сложными с точки зрения обеспечения их безопасности, затем идут мобильные устройства, список замыкают облачные хранилища.

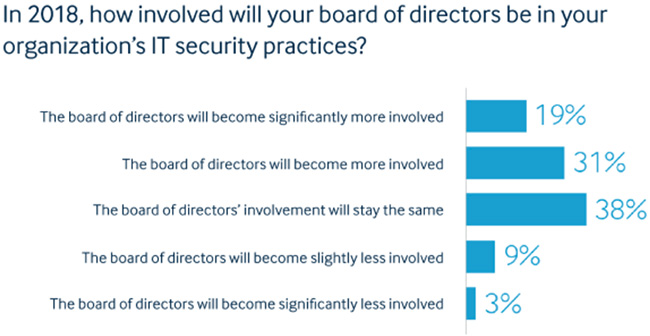
Несмотря на растущие риски, менее половины респондентов считают, что бюджеты их компаний, выделяемые на IT-безопасность, будут расти.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru