



Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Руководители IT-отделов ощущают растущие риски кражи данных

Согласно данным опроса, проведенного Ponemon Institute в конце 2017 года, руководители отделов информационной безопасности, как никогда прежде, чувствуют опасность со стороны киберугроз, а также чаще задумываются о безопасности данных.

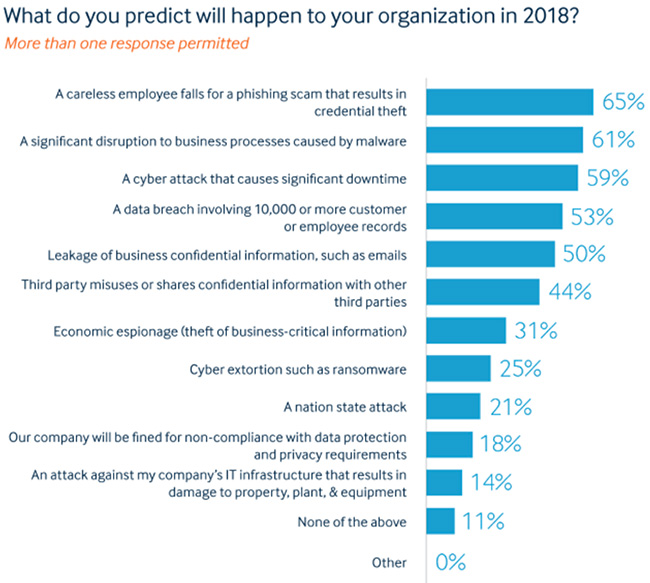
Поскольку мы продолжаем слышать о множественных инцидентах компрометации конфиденциальной информации, 67 % респондентов считают, что их компании с большей вероятностью станут жертвами кибератаки или нарушения данных в 2018 году. 60 % также больше обеспокоены нарушением данных со стороны третьей стороны, выступающей в качестве партнера или поставщика.

Удивительно, но главная угроза безопасности, по мнению руководителей IT-отделов, это не технологии, киберпреступники или даже вредоносные программы, а человеческий фактор. 70 % начальников ссылаются на «нехватку компетентных внутренних сотрудников», называя ее, нехватку, проблемой номер один. 65 % заявляют, что «неадекватная компетенция» является главной причиной того, что компания может пострадать от компрометации данных.

Также начальники IT-отделов отметили, что с большой долей вероятности кража данных в их компаниях может случиться по вине сотрудника, попавшегося на фишинг, причем отмечается, что это куда более вероятный сценарий, чем, скажем, кибератака.

Другими ключевыми факторами, выделенными как вероятные причины нарушения данных, являются неспособность защитить конфиденциальную информацию от несанкционированного доступа (заявили 59 % опрошенных), неспособность идти в ногу с продвинутыми методами киберпреступников (56 %), а также неспособность контролировать конфиденциальные данные третьих лиц (51 %).

Кроме того, были выделены IoT-устройства, считающиеся самыми сложными с точки зрения обеспечения их безопасности, затем идут мобильные устройства, список замыкают облачные хранилища.

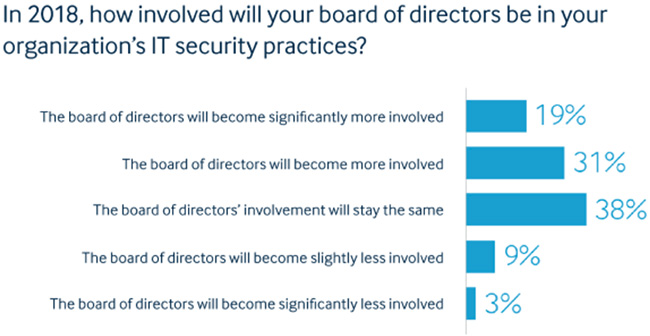
Несмотря на растущие риски, менее половины респондентов считают, что бюджеты их компаний, выделяемые на IT-безопасность, будут расти.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru