



Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

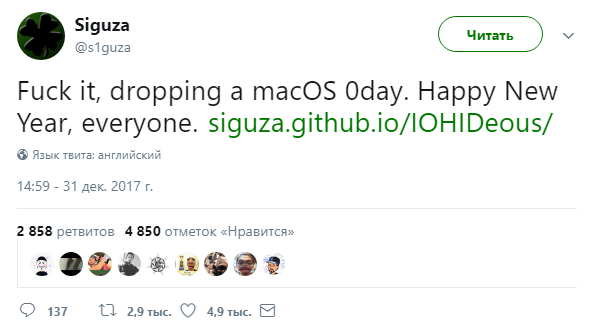
Исследователь в области безопасности, известный под онлайн-псевдонимом Siguza, в первый день 2018 года опубликовал детали неисправленной уязвимости нулевого дня в macOS. Эксперт предполагает, что эта брешь существует уже 15 лет.

Siguza опубликовал на GitHub код, доказывающий наличие уязвимости (proof-of-concept, PoC), которая может позволить атакующему без привилегий получить рутовый доступ в целевой системе, а также выполнить вредоносный код. Вредоносная программа, использующая эту уязвимость, может прочно укорениться в системе macOS, как утверждает специалист.

Изучив исходный код, Siguza пришел к выводу, что данный недостаток присутствовал в системе, по крайней мере, с 2002 года.

«Один крошечный баг, пятнадцать лет, полная компрометация системы», — пишет эксперт по этому поводу.

Уязвимость повышения привилегий находится в IOHIDFamily, расширении ядра macOS, которое было разработано для устройств взаимодействия с пользователем (HID), например, сенсорного экрана. Эта брешь, как уже было сказано выше, может позволить злоумышленнику установить рутовый шелл (root shell) и выполнить произвольный код в системе.

Эксплойт, созданный Siguza, получил название IOHIDeous, его можно использовать для всех версий macOS. Кроме всего прочего, IOHIDeous также отключает функции защиты целостности системы (System Integrity Protection, SIP) и Apple Mobile File Integrity (AMFI), которые обеспечивают защиту от вредоносных программ.

Стоит отметить, что в процессе проверки работы эксплойта на macOS High Sierra 10.13.2, он завершил свою работу, однако специалист утверждает, что код эксплойта можно настроить для работы с этой версией системы.

Также эксперт уточнил, что для успешной эксплуатации уязвимости необходимо заставить выйти вошедшего в систему пользователя, но это легко сделать в процессе перезагрузки системы, либо же в момент следующего включения компьютера.

Свое решение обнародовать подробности этой бреши Siguza принял исходя из того, что уязвимость затрагивает только macOS, причем ее нельзя использовать удаленно.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru