



Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

Опубликованы подробности 15-летней уязвимости 0-day в MacOS

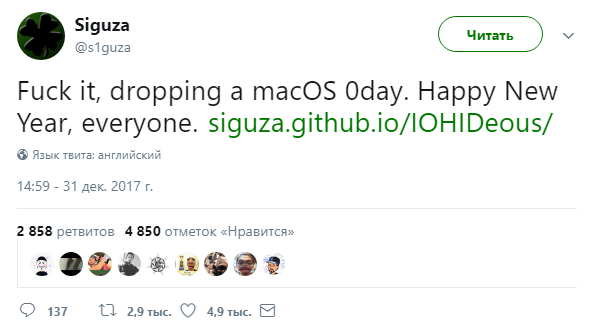
Исследователь в области безопасности, известный под онлайн-псевдонимом Siguza, в первый день 2018 года опубликовал детали неисправленной уязвимости нулевого дня в macOS. Эксперт предполагает, что эта брешь существует уже 15 лет.

Siguza опубликовал на GitHub код, доказывающий наличие уязвимости (proof-of-concept, PoC), которая может позволить атакующему без привилегий получить рутовый доступ в целевой системе, а также выполнить вредоносный код. Вредоносная программа, использующая эту уязвимость, может прочно укорениться в системе macOS, как утверждает специалист.

Изучив исходный код, Siguza пришел к выводу, что данный недостаток присутствовал в системе, по крайней мере, с 2002 года.

«Один крошечный баг, пятнадцать лет, полная компрометация системы», — пишет эксперт по этому поводу.

Уязвимость повышения привилегий находится в IOHIDFamily, расширении ядра macOS, которое было разработано для устройств взаимодействия с пользователем (HID), например, сенсорного экрана. Эта брешь, как уже было сказано выше, может позволить злоумышленнику установить рутовый шелл (root shell) и выполнить произвольный код в системе.

Эксплойт, созданный Siguza, получил название IOHIDeous, его можно использовать для всех версий macOS. Кроме всего прочего, IOHIDeous также отключает функции защиты целостности системы (System Integrity Protection, SIP) и Apple Mobile File Integrity (AMFI), которые обеспечивают защиту от вредоносных программ.

Стоит отметить, что в процессе проверки работы эксплойта на macOS High Sierra 10.13.2, он завершил свою работу, однако специалист утверждает, что код эксплойта можно настроить для работы с этой версией системы.

Также эксперт уточнил, что для успешной эксплуатации уязвимости необходимо заставить выйти вошедшего в систему пользователя, но это легко сделать в процессе перезагрузки системы, либо же в момент следующего включения компьютера.

Свое решение обнародовать подробности этой бреши Siguza принял исходя из того, что уязвимость затрагивает только macOS, причем ее нельзя использовать удаленно.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru