



Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Китайские киберпреступники в течение года атаковали базы данных MSSQL и MySQL на системах Windows и Linux, устанавливая одну из трех вредоносных программ, каждая из которых имеет свое собственное назначение.

Группа злоумышленников была активна с начала этого года, она использует развернутую инфраструктуру для сканирования уязвимых узлов, запуска атак и размещения вредоносных программ. Это помогло группе оставаться долгое время нераскрытой, так как ее атаки нельзя было связать между собой.

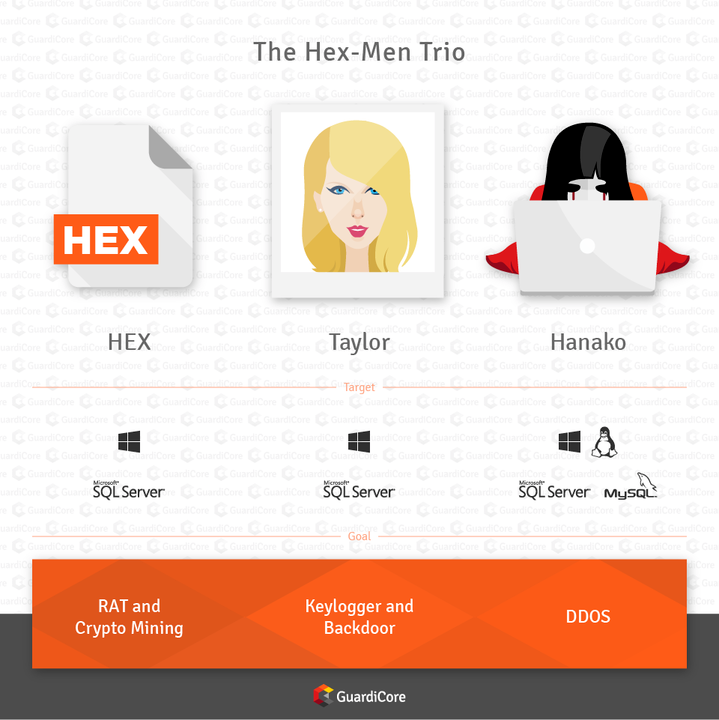
Согласно опубликованному вчера отчету, исследователи безопасности из GuardiCore смогли, наконец, связать атаки этой группы, найдя отличительные особенности. Эксперты говорят, что, наблюдая за действиями группировки, они заметили три основные вредоносные кампании, каждая из которых распространяет новый вид ранее неизвестных вредоносных программ.

Первая волна атак нацелена на серверы Windows, на которых запущены базы данных MSSQL, в этом случае злоумышленники запустили вредоноса под названием Hex. Этот зловред выступал в качестве трояна удаленного доступа, а также майнера.

Вторая волна также атаковала базы данных MSSQL, работающие на серверах Windows, но на этот раз киберпреступники использовали вредоносную программу Taylor, работающую в качестве кейлоггера и бэкдора.

Кроме этого, атакующие сканировали уязвимые базы данных MSSQL и MySQL, работающие как на серверах Windows, так и на Linux. Для этого они устанавливали вредоноса Hanako, кторый также мог запускать DDoS-атаки.

Более того, как отмечают эксперты, киберпреступникам удалось создать около 300 уникальных вредоносных программ для каждой волны атаки. Также было отмечено, что злоумышленники пытались найти корпоративный облачный сервер, работающий с легко взламываемыми учетными данными.

Специалисты предполагают, что хакеры находятся в Китае, так как используемый ими троян удаленного доступа представляет собой известную китайскую вредоносную программу, которая содержит список email-адресов популярных китайских провайдеров.

Эксперты рекомендуют администраторам серверов MSSQL и MySQL проверить наличие следующих аккаунтов с правами администратора, создаваемыми злоумышленниками на скомпрометированных системах:

  • hanako
  • kisadminnew1
  • 401hk$
  • guest
  • Huazhongdiguo110
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru