



Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Китайские киберпреступники в течение года атаковали базы данных MSSQL и MySQL на системах Windows и Linux, устанавливая одну из трех вредоносных программ, каждая из которых имеет свое собственное назначение.

Группа злоумышленников была активна с начала этого года, она использует развернутую инфраструктуру для сканирования уязвимых узлов, запуска атак и размещения вредоносных программ. Это помогло группе оставаться долгое время нераскрытой, так как ее атаки нельзя было связать между собой.

Согласно опубликованному вчера отчету, исследователи безопасности из GuardiCore смогли, наконец, связать атаки этой группы, найдя отличительные особенности. Эксперты говорят, что, наблюдая за действиями группировки, они заметили три основные вредоносные кампании, каждая из которых распространяет новый вид ранее неизвестных вредоносных программ.

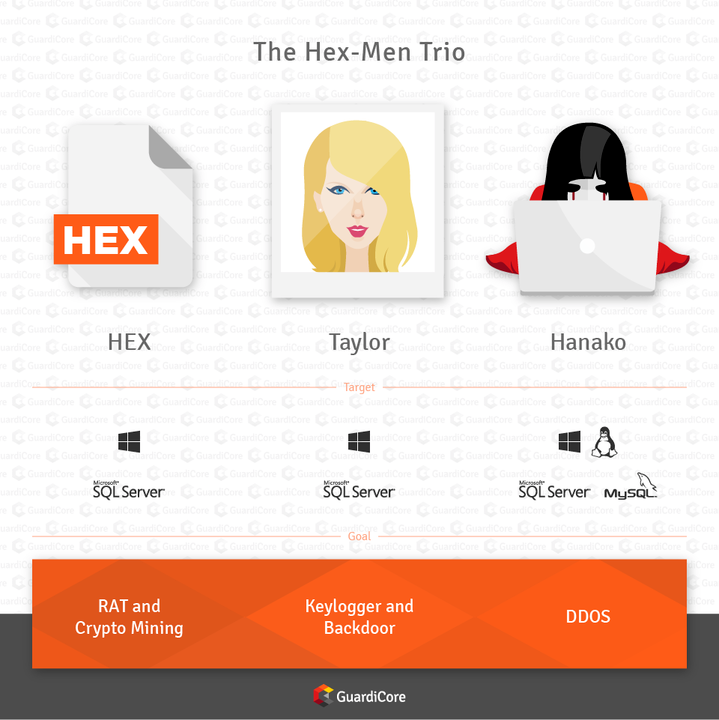
Первая волна атак нацелена на серверы Windows, на которых запущены базы данных MSSQL, в этом случае злоумышленники запустили вредоноса под названием Hex. Этот зловред выступал в качестве трояна удаленного доступа, а также майнера.

Вторая волна также атаковала базы данных MSSQL, работающие на серверах Windows, но на этот раз киберпреступники использовали вредоносную программу Taylor, работающую в качестве кейлоггера и бэкдора.

Кроме этого, атакующие сканировали уязвимые базы данных MSSQL и MySQL, работающие как на серверах Windows, так и на Linux. Для этого они устанавливали вредоноса Hanako, кторый также мог запускать DDoS-атаки.

Более того, как отмечают эксперты, киберпреступникам удалось создать около 300 уникальных вредоносных программ для каждой волны атаки. Также было отмечено, что злоумышленники пытались найти корпоративный облачный сервер, работающий с легко взламываемыми учетными данными.

Специалисты предполагают, что хакеры находятся в Китае, так как используемый ими троян удаленного доступа представляет собой известную китайскую вредоносную программу, которая содержит список email-адресов популярных китайских провайдеров.

Эксперты рекомендуют администраторам серверов MSSQL и MySQL проверить наличие следующих аккаунтов с правами администратора, создаваемыми злоумышленниками на скомпрометированных системах:

  • hanako
  • kisadminnew1
  • 401hk$
  • guest
  • Huazhongdiguo110
Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru