



Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Раскрыта группа киберпреступников, атакующих MSSQL и MySQL с начала года

Китайские киберпреступники в течение года атаковали базы данных MSSQL и MySQL на системах Windows и Linux, устанавливая одну из трех вредоносных программ, каждая из которых имеет свое собственное назначение.

Группа злоумышленников была активна с начала этого года, она использует развернутую инфраструктуру для сканирования уязвимых узлов, запуска атак и размещения вредоносных программ. Это помогло группе оставаться долгое время нераскрытой, так как ее атаки нельзя было связать между собой.

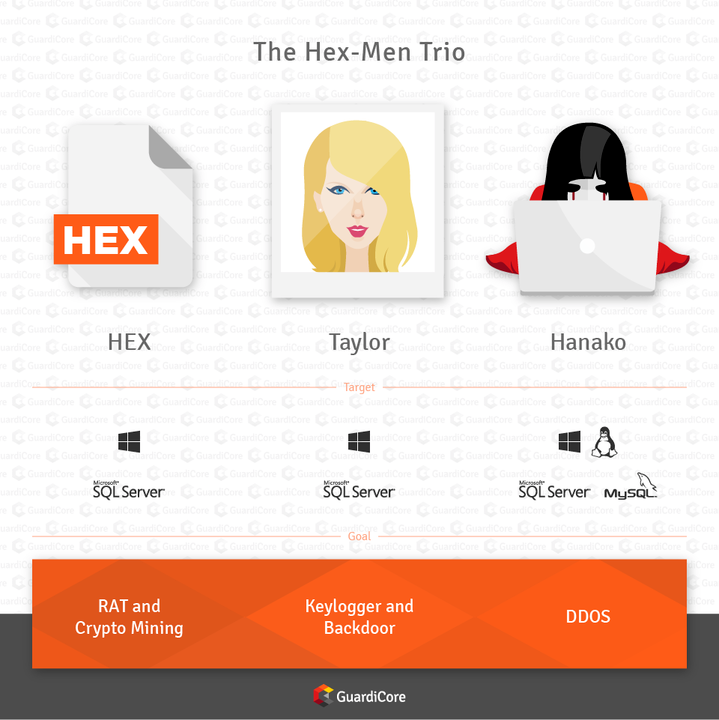
Согласно опубликованному вчера отчету, исследователи безопасности из GuardiCore смогли, наконец, связать атаки этой группы, найдя отличительные особенности. Эксперты говорят, что, наблюдая за действиями группировки, они заметили три основные вредоносные кампании, каждая из которых распространяет новый вид ранее неизвестных вредоносных программ.

Первая волна атак нацелена на серверы Windows, на которых запущены базы данных MSSQL, в этом случае злоумышленники запустили вредоноса под названием Hex. Этот зловред выступал в качестве трояна удаленного доступа, а также майнера.

Вторая волна также атаковала базы данных MSSQL, работающие на серверах Windows, но на этот раз киберпреступники использовали вредоносную программу Taylor, работающую в качестве кейлоггера и бэкдора.

Кроме этого, атакующие сканировали уязвимые базы данных MSSQL и MySQL, работающие как на серверах Windows, так и на Linux. Для этого они устанавливали вредоноса Hanako, кторый также мог запускать DDoS-атаки.

Более того, как отмечают эксперты, киберпреступникам удалось создать около 300 уникальных вредоносных программ для каждой волны атаки. Также было отмечено, что злоумышленники пытались найти корпоративный облачный сервер, работающий с легко взламываемыми учетными данными.

Специалисты предполагают, что хакеры находятся в Китае, так как используемый ими троян удаленного доступа представляет собой известную китайскую вредоносную программу, которая содержит список email-адресов популярных китайских провайдеров.

Эксперты рекомендуют администраторам серверов MSSQL и MySQL проверить наличие следующих аккаунтов с правами администратора, создаваемыми злоумышленниками на скомпрометированных системах:

  • hanako
  • kisadminnew1
  • 401hk$
  • guest
  • Huazhongdiguo110
Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru