



Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Раскрыта схема разблокировки краденных устройств Apple

Специалисты Trend Micro проанализировали методы и инструменты разблокировки краденых устройств Apple. В последнее время это очень актуальная тема, так как существует значительный глобальный рынок украденных мобильных телефонов, а также мошенничество с учетными записями iCloud.

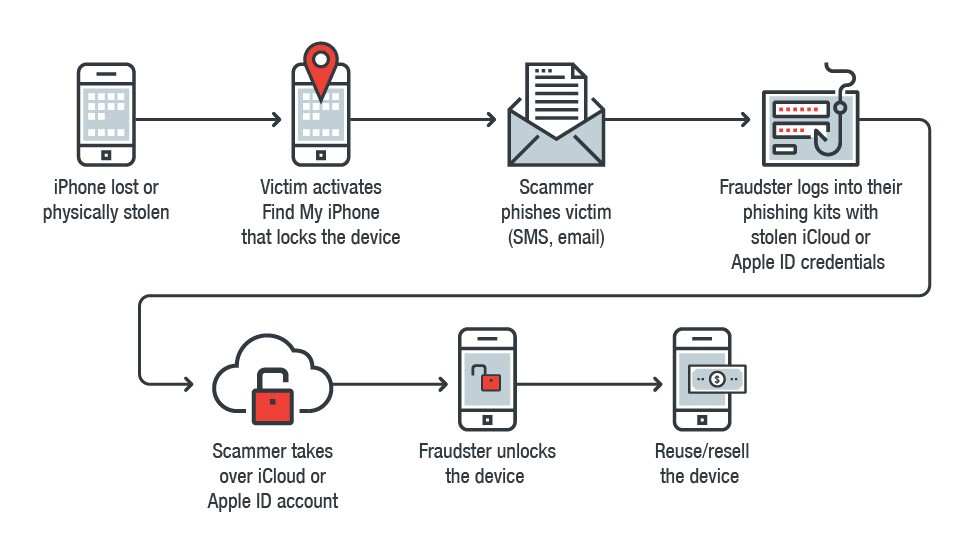
Схема с разблокировкой краденых устройств, по словам экспертов, относительно проста — мошенники присылают письмо или SMS якобы от Apple, уведомляющее о том, что устройство жертвы найдено. Если пользователь оказывается невнимательным, он переходит по ссылке в письме, которая скомпрометирует учетные данные iCloud. Эти учетные данные потом можно использовать для разблокировки краденого устройства.

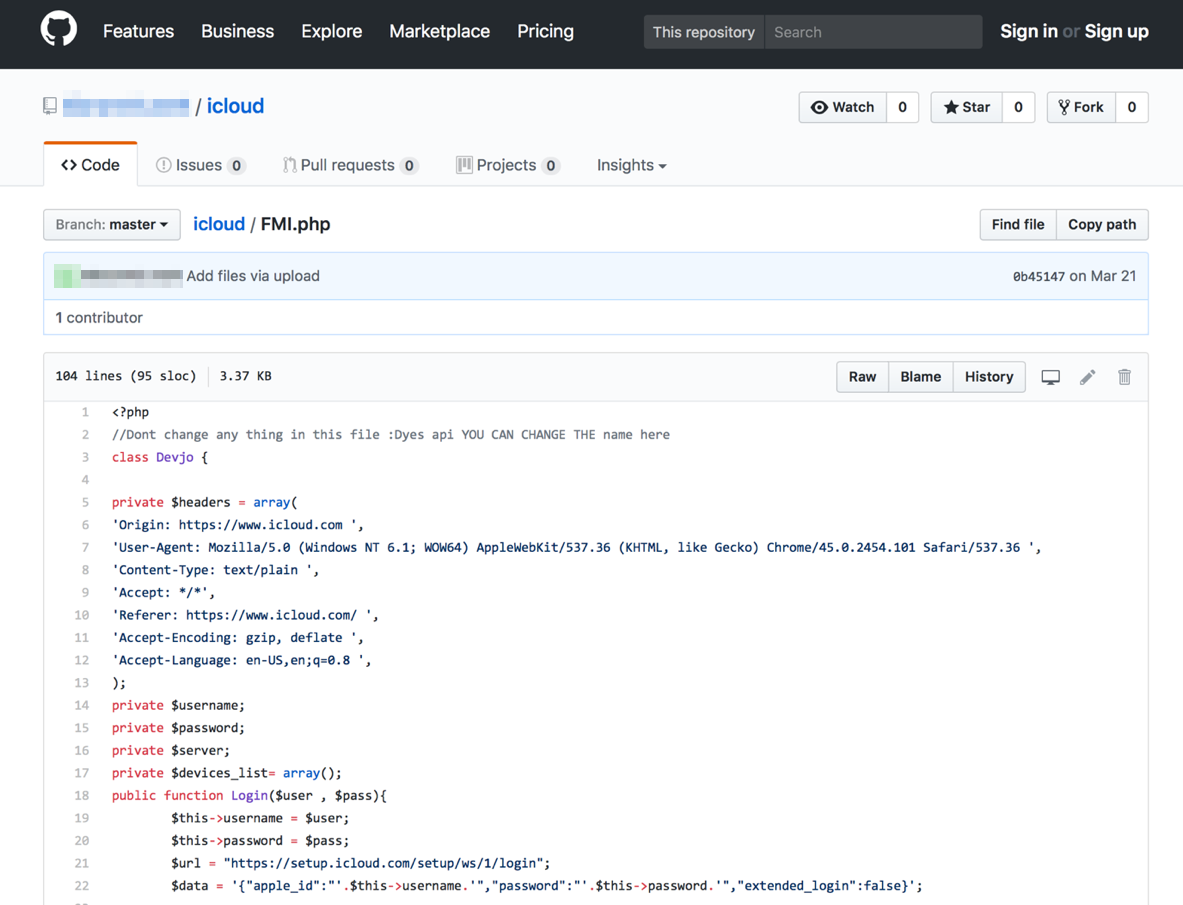
Среди инструментов, используемых киберпреступниками в своих целях можно выделить следующие: MagicApp, Applekit и фреймворк Find My iPhone (FMI.php) для автоматизации разблокировки iCloud.

Часто злоумышленники предлагают услуги по разблокировке Apple-устройств через социальные сети и личные сайты. Их клиентская база разбросана по всему миру, пользователи в Италии, Франции, Испании, США, Индии, Саудовской Аравии, Бразилии и на Филиппинах прибегают к услугам таких мошенников.

«Те схемы, которые нам удалось раскрыть, используются мошенниками из Косово, Филиппин, Индии и Северной Африки. Известно, что разработчик AppleKit активен на dev-point, арабском хакерском форуме», — говорят эксперты Trend Micro.

Ниже на рисунках приведена визуализация процесса подобных атак, вкупе с кодом, используемым для загрузки учетной записи iCloud для выполнения других вредоносных действий:

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru