



В Google Play Store третий раз за год прорвался банковский троян BankBot

В Google Play Store третий раз за год прорвался банковский троян BankBot

В Google Play Store третий раз за год прорвался банковский троян BankBot

В третий раз за этот год Google Play Store непреднамеренно распространяет вредоносную программу для Android. На этот раз в официальный магазин приложений вернулся троян BankBot.

Впервые BankBot появился в Play Store в апреле этого года, Google сразу приняла меры, удалив троян. Затем вредонос вернулся в сентябре, после чего опять был удален из официального магазина. Теперь можно с уверенностью сказать, что BankBot снова появился в магазине Google Play, обойдя в третий раз все процедуры проверки приложений.

BankBot предназначен для кражи банковских учетных данных и платежной информации. Он заставляет пользователей передавать свои банковские реквизиты, подставляя поверх легитимного приложения окно, которое выглядит идентично странице входа в систему банка.

Если пользователь использует текстовые сообщения как форму двухфакторной аутентификации, вредонос также может отследить их и предоставить злоумышленникам все данные, необходимые для получения банковской информации жертвы.

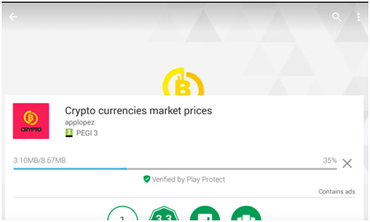
Эта версия BankBot маскируется под приложение, якобы предоставляющее информацию о ценах на рынке в криптовалюте. Более того, у него имеется фальшивый логотип «Verified by Play Protect», который призван убедить пользователей в легитимности этого приложения.

Этот вариант BankBot оснащен возможностями мониторинга криптовалюты, это одна из причин, по которой он прошел проверку Play Store. То есть пользователи все же получают заявленный функционал.

При первоначальной установке приложение запрашивает множество разрешений, причем довольно навязчиво, среди них возможность чтения и отправки сообщений, доступ в Интернет и запись на внешнее хранилище.

Авторы BankBot постоянно обновляют троян. С начала этого года зловред получил улучшенную обфускацию кода, более сложный механизм установки вредоносной составляющей и возможность использовать службу Android Accessibility Service.

Это еще один неприятный инцидент, подрывающий безопасность Play Store для пользователей. Будем надеяться, Google примет меры, сделав Play Store более безопасным.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru