



Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

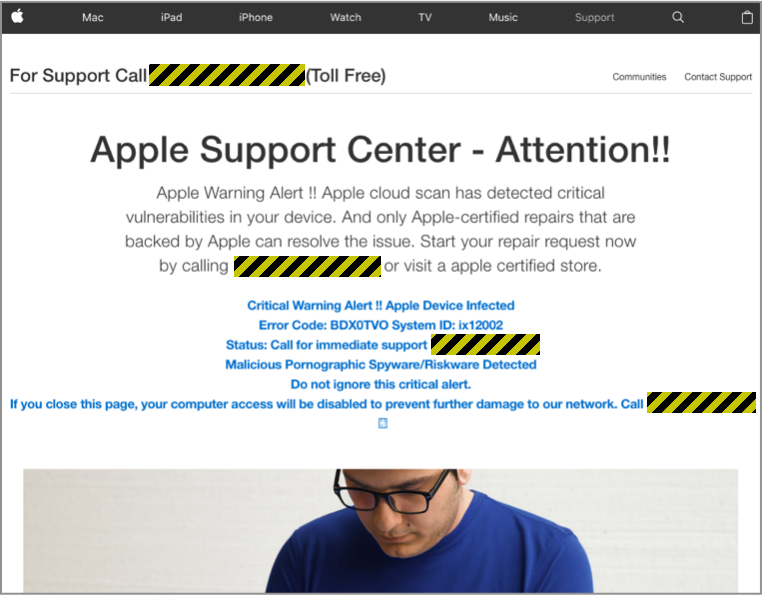
Посетив с виду вполне безобидный сайт, эксперты Sophos столкнулись с тремя разными атаками, нацеленными на пользователей Apple Mac. В ходе этих атак мошенники пытались представиться Центром поддержки Apple.

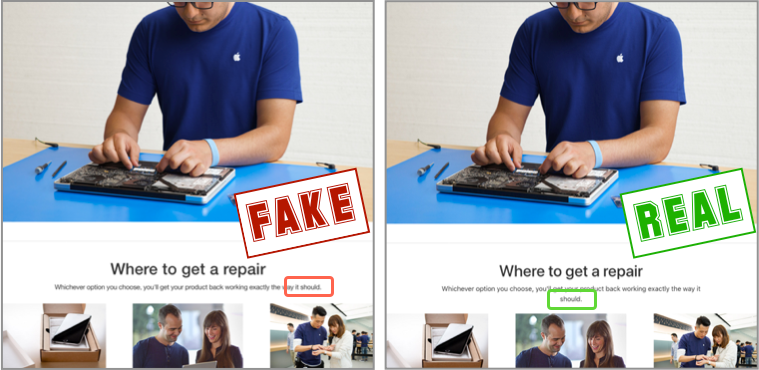
При посещении веб-страницы, принадлежащей злоумышленникам, в глаза сразу бросается копирование официальной страницы Apple, за исключением одной маленькой детали, отраженной на втором рисунке ниже:

На странице мошенником проигрывается аудио-файл, выдающий ложную инфомрацию об инфицировании Mac и предлагающий связаться со злоумышленниками по телефону. Также звучат угрозы деактивировать компьютер в случае, если пользователь не обратиться по телефну, указанному в сообщении.

Текст сообщения:

«Предупреждение от  Apple Support. Ваша система заражена вредоносными и шпионскими программами. Эти программы отправляют данные вашей кредитной карты, логин Facebook и личные письма хакерам. Пожалуйста, немедленно позвоните нам по бесплатному номеру, чтобы наши работники смогли проинструктировать вас. Если вы закроете это окно и не позвоните нам, мы будем вынуждены отключить и приостановить работу вашего устройства Mac, чтобы предотвратить дальнейший ущерб нашей сети. Номер ошибки 268D3».

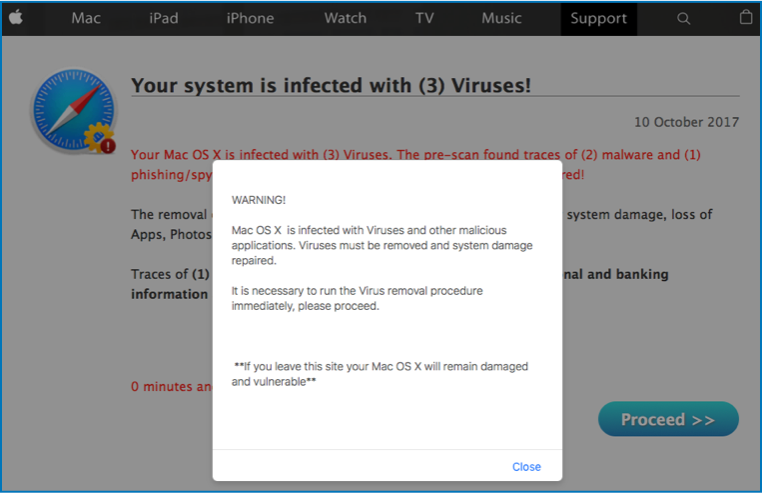
Если несколько раз обновить эту страницу, она выдаст различного рода предложения, от покупки домена до трансляции телешоу. Однако после очередного обновления появляется такое всплывающее окно:

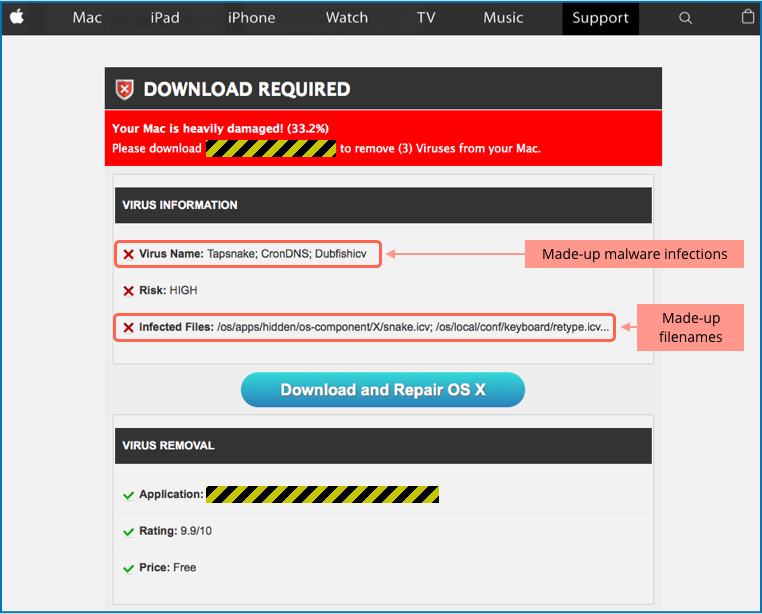
Если нажать на «Продолжить», запускается фальшивая антивирусная проверка, по результатам которой рекомендуется скачать стороннюю утилиту для Mac.

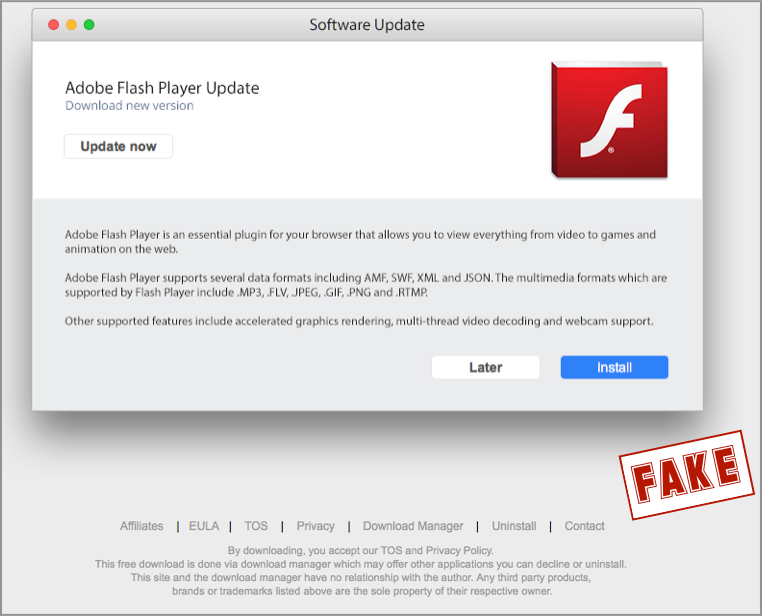
Третья атака, обнаруженная исследователями, преподносится под видом фальшивого обновления Flash.

Исследователи рекомендуют пользователям Mac быть начеку, учитывая риски атак, так как киберпреступники  все чаще рассматривают платформу Apple в качестве цели.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru