


Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Кибергруппа Elusive Comet, специализирующаяся на краже криптовалюты, использует элементы социальной инженерии, чтобы склонить намеченную жертву к видеовстрече в Zoom, а затем просит собеседника предоставить удаленное управление экраном.

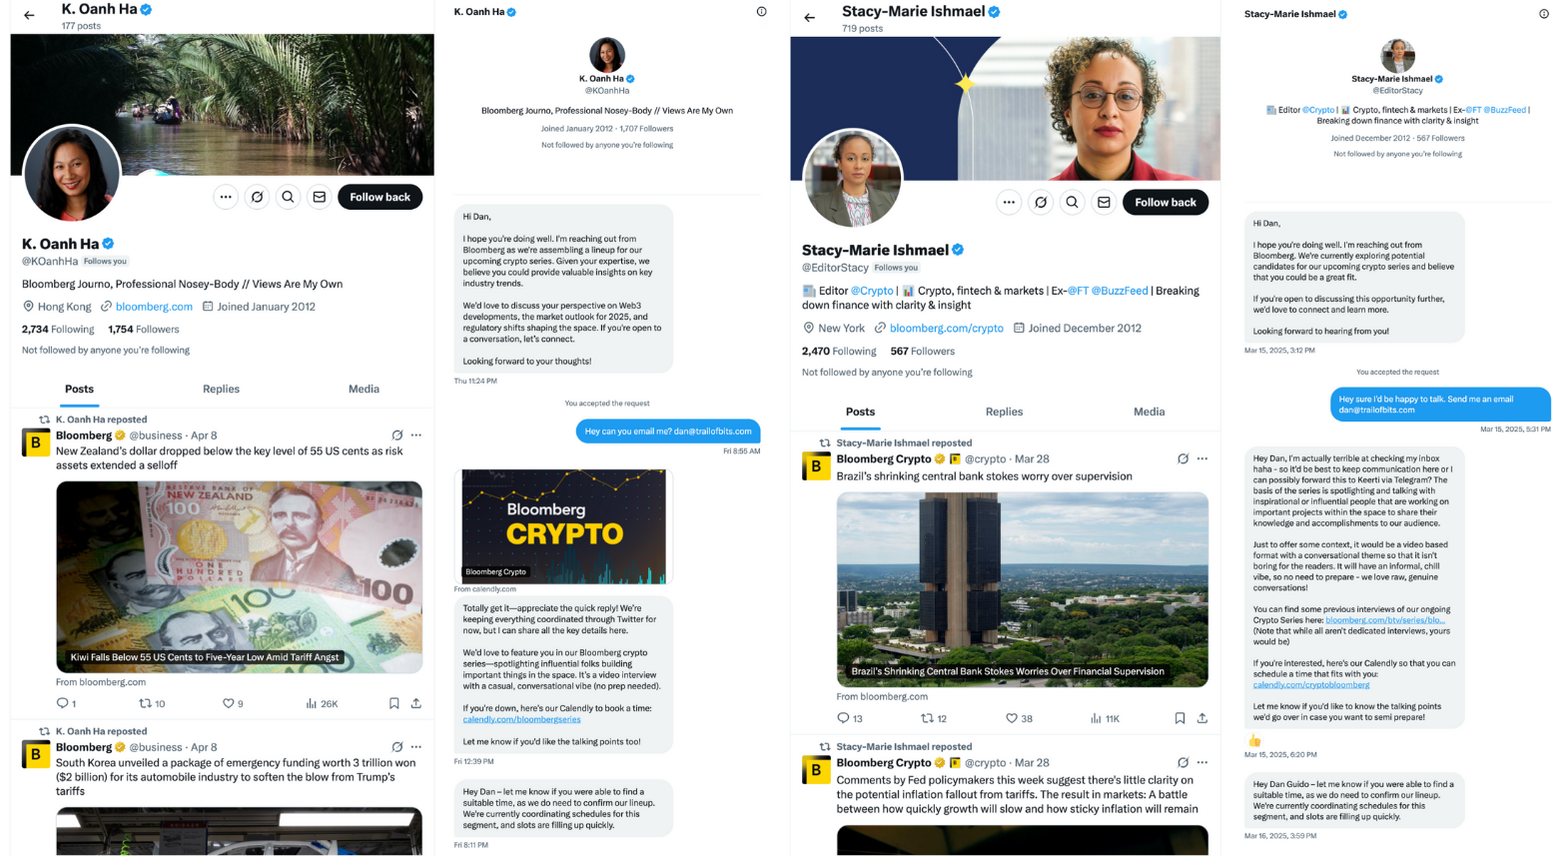
С подобной атакой недавно столкнулся гендиректор ИБ-компании Trail of Bits. Два персонажа в X прислали ему в личку приглашение принять участие в новом проекте Bloomberg — дать интервью для серии публикаций, посвященных криптовалюте.

Общаться по имейл они отказались и предложили встретиться в Zoom, выбрав удобную дату с помощью Calendly. Как оказалось, в X под мошенническую кампанию уже создан ряд поддельных аккаунтов журналистов и редакции мифического Bloomberg Crypto.


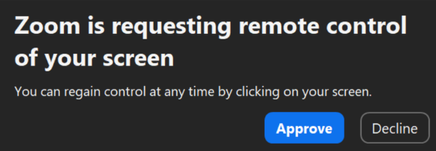
В ходе вызова в Zoom злоумышленник посылает запрос на удаленное управление экраном собеседника, используя соответствующую функцию платформы. Если тот выдаст разрешение, Elusive Comet получит доступ к компьютеру жертвы.

Для пущей достоверности авторы атаки меняют отображаемое имя абонента на «Zoom». Захват контроля над вводом позволяет в числе прочего украсть конфиденциальные данные и инициировать криптотранзакции, а также внедрить в систему бэкдор и быстро завершить сеанс связи, пока жертва не заметила компрометации.


Во избежание неприятностей Trail of Bits советует заблокировать доступ к спецвозможностям систем и удалить клиент Zoom со всех устройств, задействованных в обработке / хранении критически важных данных.

Схожую тактику, по словам экспертов, применила Lazarus в атаке на криптобиржу Bybit, повлекшей кражу $1,5 млрд: участники печально известной группировки тоже манипулировали рабочими процессами, сделав ставку на социальную инженерию, а не на эксплойты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru