



DDoS-ботнет WireX заразил тысячи Android-смартфонов

DDoS-ботнет WireX заразил тысячи Android-смартфонов

DDoS-ботнет WireX заразил тысячи Android-смартфонов

Группе исследователей удалось обнаружить новый широкомасштабный ботнет, состоящий из десятков тысяч взломанных смартфонов Android. Ботнет получил название WireX, детектируется как Android Clicker, состоит из зараженных Android-устройств, на которых установлена вредоносная программа из Google Play Store, предназначенная для проведения DDoS-атак на уровне приложений.

Эксперты из Akamai, CloudFlare, Flashpoint, Google, Oracle Dyn, RiskIQ, Team Cymru, сотрудничая, наткнулись на серию кибератак в начале этого месяца. Несмотря на то, что вредоносные кампании, связанные с Android довольно распространены, именно эта привлекла внимание специалистов, которые решили собраться вместе, обменяться информацией, с целью уничтожить ботнет.

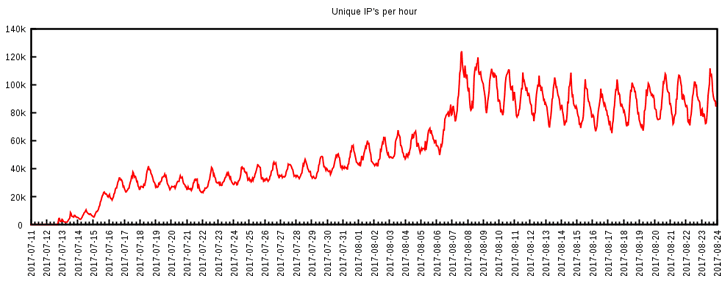
В начале этого месяца ботнет WireX использовался для небольших DDoS-атак, но во второй половине августа атаки начали стремительно увеличивать свои масштабы. На данный момент WireX уже заразил более 120 000 смартфонов Android, исследователи отметили, что в масштабной DDoS-атаке принимали участие 70 000 зараженных мобильных устройств из более чем 100 стран.

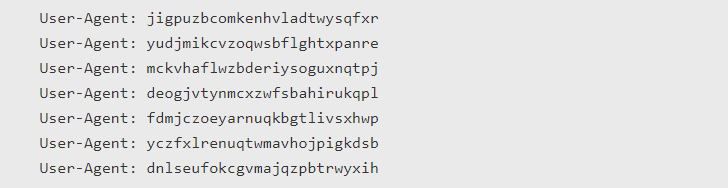
Если вы владелец сайта, подвергшегося DDoS, проверьте наличие следующих записей User-Agent, чтобы убедиться, был ли ваш сайт атакован ботнетом WireX:

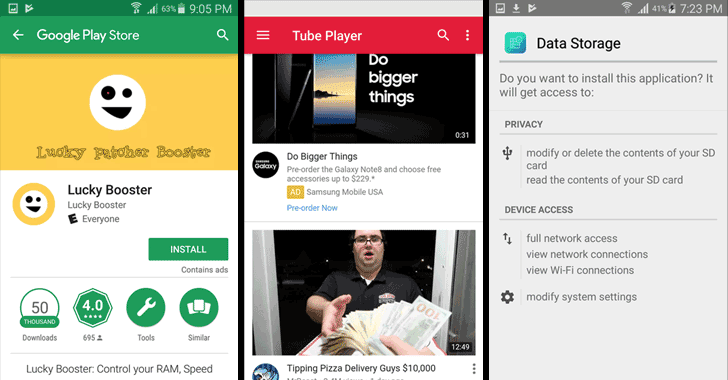
В ходе дальнейшего расследования исследователи безопасности обнаружили более 300 вредоносных приложений в официальном магазине Play Store Google, включающих вредоносный код WireX. Эти приложения маскируются под видеоплееры, рингтоны или инструменты для управления хранилищами.

Приложения, содержащие WireX, не проявляют свою вредоносную активность сразу после установки. Это делается для того, чтобы избежать обнаружения и попасть в Google Play Store.

Вместо этого приложения WireX терпеливо ждут команд от своих командных серверов, расположенных в нескольких поддоменах «axclick.store». Google уже вычислила и заблокировала большинство приложений WireX, которые в основном загружались пользователями из России, Китая и других стран Азии.

Если на вашем устройстве установлена новая версия операционной системы Android, которая включает функцию Google Play Protect, компания автоматически удалит приложения WireX с вашего устройства, если оно было заражено.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru