



В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

В даркнете продают 51 млн аккаунтов файлообменного сервиса iMesh

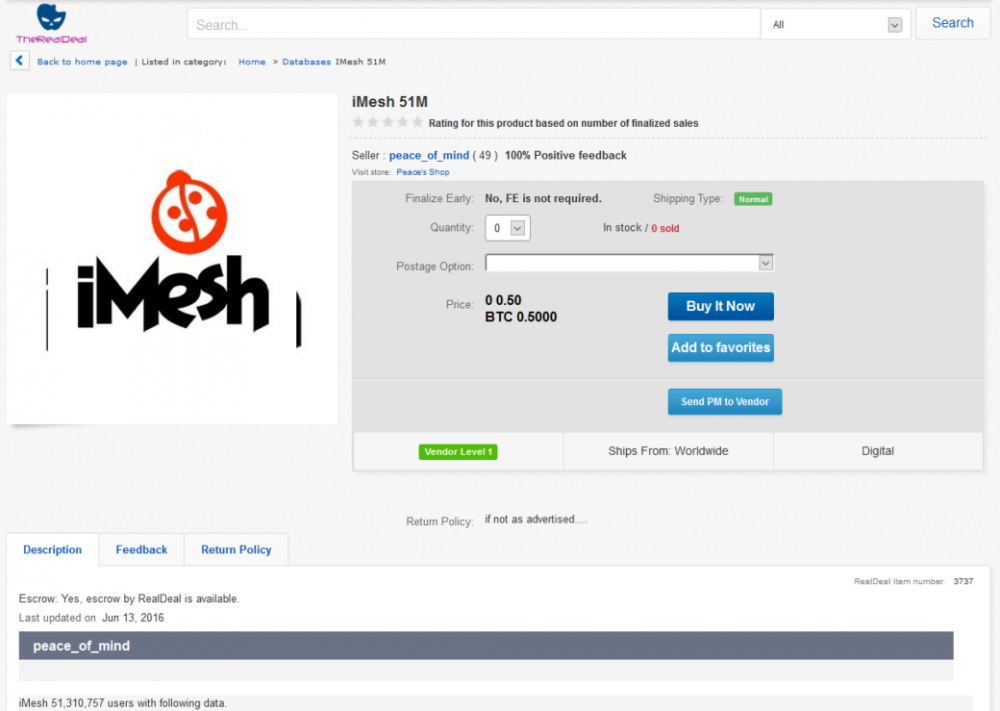
Начало недели ознаменовалось еще одной крупной утечкой данных. Череду масштабных сливов информации продолжает популярный в начале 2000-х и недавно прекративший свою работу файлообменник iMesh. На торговой площадке The Real Deal в даркнете выставлены на продажу данные о 51 млн аккаунтов по цене 0,5 биткоина (порядка $335).

Хакер, скрывающийся под псевдонимом Peace_of_mind, выступает поставщиком новостей весь последний месяц. За это время злоумышленник успел выставить на продажу в даркнете информацию о сотнях миллионов акканутовLinkedIn, MySpace, Tumblr, «ВКонтакте», а в конце прошлой недели, Twitter. Все эти базы данных – результаты взломов прошлых лет, а в случае Twitter данные о пользователях вообще были собраны в ходе работы сторонней малвари, сообщает xakep.ru.

Как бы то ни было, только ленивый еще не пошутил о том, что «астрологи объявили недели утечек», и эта тенденция сохраняется по сей день. На этот раз Peace_of_mind продает данные 51 310 759 пользователей файлообменника iMesh. Этот некогда популярный файлообменный сервис, работавший на P2P, был запущен еще в 90-е годы, и пик его популярности пришелся на середину двухтысячных. Недавно, в мае 2016 года, iMesh был закрыт, но это не значит, что теперь информация хакера не представляет никакой ценности.


imesh


Операторы агрегатора утечек LeakedSource уже получили в свое распоряжение копию базы. Они сообщают, что дамп – это результат взлома, случившегося 23 сентября 2013 года. Тогда злоумышленникам удалось похитить данные пользователей сервиса, включая email-адреса, юзернеймы, пароли, IP-адреса и информацию о стране проживания.

Согласно данным LeakedSource, пароли были зашифрованы с применением MD5 и соли. Однако если три года назад это еще могло гарантировать какую-то безопасность, то в наши дни такие пароли весьма легко взломать.

Больше всего аккаунтов в базе принадлежат пользователям из США: 13 711 788. На втором месте турецкие пользователи, их 3 984 906. Замыкает тройку Великобритания, утечка содержит информацию о 3 646 707 пользователях. Россия в топ-55 стран вообще не попала, так как iMesh никогда не был особенно популярен в России и СНГ.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru