


Россияне беспокоятся за пожилых родственников в Сети не меньше, чем за детей

Россияне беспокоятся за пожилых родственников в Сети не меньше, чем за детей

Около половины российских пользователей (45%) переживают, что их возрастные родственники, в частности, родители, а также бабушки и дедушки столкнутся с мошенничеством в Сети. Об этом стало известно по итогам исследования, проведенного «Лабораторией Касперского».

Таким образом, современные пользователи склонны проявлять заботу не только о детях, но также о старшем поколении, которое только начинает проявлять активность в Интернете.

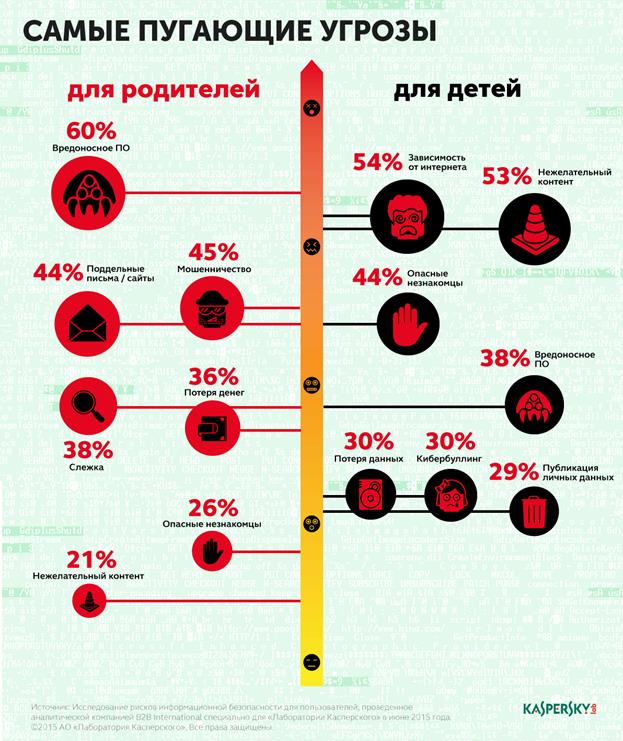
В наибольшей степени участники опроса беспокоятся, что их родители могут заразиться вредоносным ПО в процессе веб-серфинга. Об этом заявили 60% респондентов. А 44% опасаются поддельных писем или сообщений, которые могут ввести в заблуждение их доверчивых родственников. Возможная слежка за старшим поколением в Интернете беспокоит 38% пользователей. При этом тот факт, что в результате всех этих угроз родственники могут лишиться реальных денег, волнует лишь 36% опрошенных россиян.

В отличие от ситуации с детьми, пользователи не боятся появления интернет-зависимости у старшего поколения. Также они не переживают, что родственники подвергнутся интернет-травле. А вот возможность контактов с опасными незнакомцами беспокоит россиян в отношении обеих категорий близких. И если за старших в этом случае переживает каждый четвертый респондент, то за детей – почти половина (44%).       


«Людям свойственно заботиться о членах своей семьи, особенно о тех, кто наиболее уязвим. И тут появление Интернета и онлайн-угроз внесло свои коррективы. Современные пользователи понимают, что киберпространство при неумелом обращении может быть опасным. И, естественно, они переживают за своих неподготовленных родственников, – отмечает Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Вызывает беспокойство, что далеко не все при этом предпринимают какие-то меры защиты. Например, 64% россиян вообще не разговаривают с детьми об угрозах в Интернете. А между тем, установка защиты могла бы решить сразу массу проблем, оградив и взрослых, и детей от вредоносного ПО, нежелательного контента, мошенничества, а также кражи денег и данных».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru