


Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные подменной операционной системой коммутаторы Cisco обнаружены в США, России Китае и еще около 30 государств. Всего исследователи сообщили о 199 вредоносных адресах, а не 14, как говорилось ранее.

199 зараженных IP

Количество коммутаторов Cisco, зараженных подменной операционной системой, оказалось гораздо больше, чем обнаружили исследователи из компании Mandiant. На прошлой неделе они сообщили об обнаружении 14 таких устройств на Украине, Филиппинах, в Мексике и Индии.

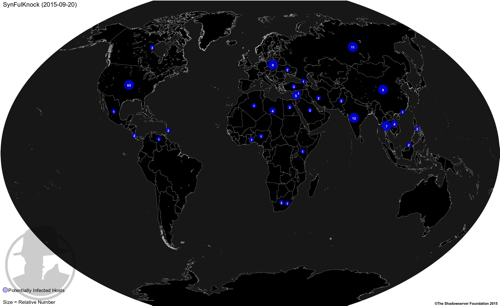
Однако, по данным некоммерческой организации Shadowserver, в действительности таких коммутаторов 199, и находятся они в гораздо большем числе стран — как минимум в 31. При этом большинство зараженных коммутаторов находится в США — не менее 65. Индия занимает второе место с не менее 12 зараженными коммутаторами. А на третьем месте — Россия, в которой обнаружено не менее 11 коммутаторов Cisco с подменной ОС. В Китае обнаружено 8 коммутаторов с подменной ОС, в Польше - 9, в Таиланде - 7, пишет cnews.ru.

В Mandiant предполагали, что количество зараженных роутеров в мире может быть больше.

Подменная ОС SYNful Knoc

Указанные коммутаторы оснащены SYNful Knoc — это подменная операционная система роутера, установленная хакерами вместо штатной ОС производителя Cisco IOS.

После установки имплантата роутер продолжает работать и исполнять свои функции, как и прежде. Но при этом он также — так как отныне находится под внешним контролем — выполняет дистанционные команды злоумышленников и предоставляет им полный доступ к сетевым данным.


География зараженных коммутаторов Cisco


Замена прошивки

Как утверждают в Cisco, никаких уязвимостей не было использовано для замены прошивки — во всех случаях злоумышленники сделали это, войдя в систему с помощью стандартных логина и пароля либо при физическом контакте с коммутатором.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru