


Российские власти возвращаются к бумажным документам

Кремль скупает печатные машинки

По данным портала CNET, сотрудники которого ссылаются на внутреннюю инсайдерскую информацию и некоторые открытые источники, российские чиновники, испуганные скандалами с WikiLeaks и Сноуденом, решили начать использовать более надежные средства тиражирования и хранения информации – печатные машинки.

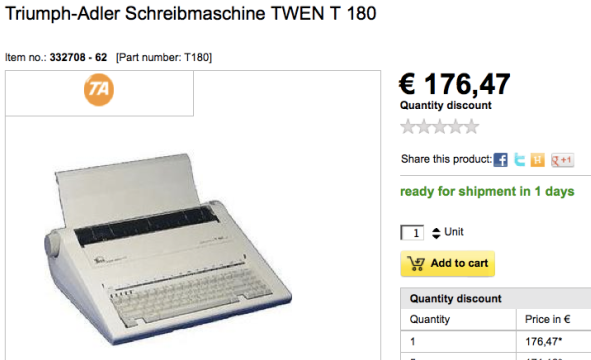
Газета The Telegraph утверждает, что Федеральная служба охраны России потратила около $15 тысяч на приобретение новых электронных печатных машинок. Из доступных источников также стало известно, что российские чиновники закупили еще и ленты для моделей Triumph Adler TWEN 180.

Triumph Adler TWEN 180.

Эту информацию подтверждает газета Известия. Российские коллеги утверждают, что после скандалов с распространением секретных документов с помощью сайта WikiLeaks, раскрытии государственных тайн Эдвардом Сноуденом и данных о прослушивании Дмитрия Медведева во время саммита большой двадцатки в Лондоне, российские власти решили активнее начать работать с обычными бумажными документами.

Американские журналисты с юмором отнеслись к подобным сообщениям. Представители российских ведомств, не подтверждают эти данные. Было бы странно рассчитывать, что весь документооборот в министерствах Российской Федерации вдруг перешел бы на технологии прошлого века.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru