


Интернет-противостояние США и Китая вредит обеим странам

США просит Китай прекратить кибератаки

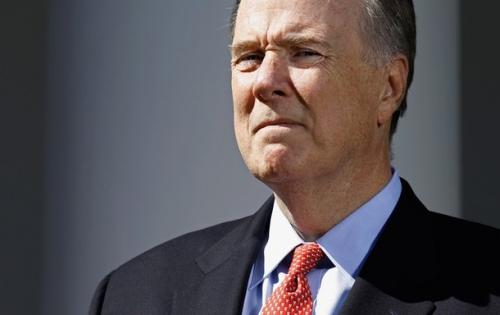
Советник по национальной безопасности президента Обамы на этой неделе призвал Китай остановить взлом американских вебсайтов и установить нормы поведения в киберпространстве. В своем выступлении на The Asia Society, Том Донилон заявил, что проблемы с кибер-безопасностью стали главной темой переговоров между чиновниками самых разных уровней в США и Китае.


Донилон отмечает, что США интересуют не заурядные случаи взлома. Правительство наиболее обеспокоено кибер-атаками из Китая, целью которых является похищение интеллектуальной собственности американских предприятий. За последние годы такие компании как Google и New York Times неоднократно сообщали о подобных нападениях.

Том Донилон.

«Международное сообщество более не может терпеть подобную вредоносную деятельность со стороны любого государства. США сделает все возможное для того, чтобы защитить национальные сети, важную инфраструктуру и ценную собственность из публичного и частного сектора», – говорит Донилон.

Во время пресс-конференции он попросил КНР признать важность и масштабность проблемы, которая представляет огромный риск для международной торговли и для диалога, налаженного между Китаем и США. Он призвал правительство страны пойти на уступки и прекратить хакерскую деятельность в своей стране. Самое важное требование советника касается разработки норм приемлемого поведения в киберпространстве.

Напомним, Китай до сих пор отрицал любую причастность к незаконным взломам американских сайтов. Представители страны уверяют, что этой деятельностью занимаются непрофессиональные хакеры, которые никак не связаны с правительством. Между тем, Китай также выступил в поддержку создания законов, регламентирующих законную и незаконную деятельность в Интернете.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru