


Backdoor.Barkiofork бьет по оборонной и авиационно-космической индустрии

Backdoor.Barkiofork бьет по оборонной и авиационно-космической индустрии

Корпорация Symantec сообщает об обнаружении ряда кибератак, нацеленных на предприятия оборонной и авиационно-космической промышленности. Злоумышленники заманивали жертв письмом с вредоносным содержимым, используя в качестве приманки отчет о перспективах развития оборонной и авиационно-космической индустрии.

Несколько недель назад эксперты Symantec стали свидетелями кибератак с применением направленного фишинга, направленных на организации авиационно-космической и оборонной промышленности. СпециалистамиSymantec было выявлено, по меньшей мере, 12 различных организаций, попавших под удар. Среди них оказались компании, связанные с авиацией и управлением воздушным движением, а также выполняющие государственные заказы, в том числе оборонные.


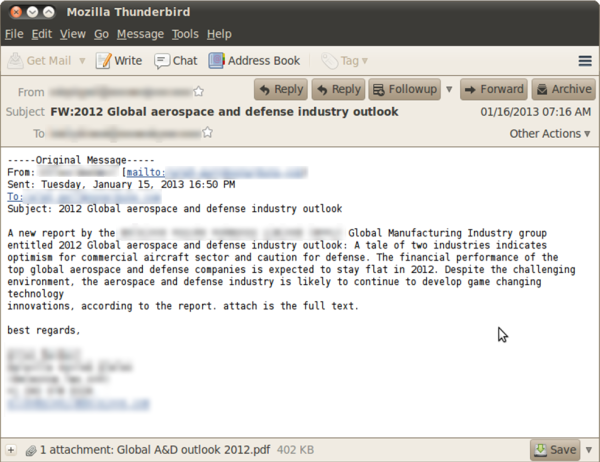
Рисунок. 1. Электронное письмо, используемое в данной фишинговой кампании


В качестве жертв злоумышленники выбирали значимых лиц: топ-менеджеров, директоров и вице-президентов. Содержание всех электронных писем было идентичным. В качестве приманки злоумышленники использовали опубликованный в 2012 году отчет, касающийся перспектив оборонной и авиационно-космической индустрии. Злоумышленники попытались создать впечатление, что это письмо было отправлено компанией, которая первоначально его составила. К тому же письмо было написано таким образом, чтобы казалось, что оно пришло от сотрудника компании, либо от специалиста, занятого в одной из указанных отраслей.

Когда жертва открывала прикрепленный к письму вредоносный pdf-файл, срабатывал эксплойт, пытавшийся использовать уязвимость ‘SWF’ File Remote Memory Corruption Vulnerability (CVE-2011-0611). Если попытка оказывалась удачной, в систему загружались вредоносные файлы, а также «чистый» pdf-файл с целью усыпить бдительность пользователя.


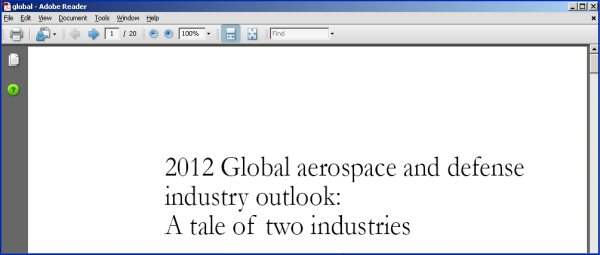
Рисунок. 2. Пользователю открывается «чистый» PDF-файл


Используемый в качестве приманки pdf-файл представляет собой обзор перспектив отрасли, однако злоумышленники слегка изменили оригинал, убрав некоторые брендинговые элементы.

Помимо записи «чистого» PDF-файла, в систему устанавливалась вредоносная версия файла svchost.exe, который затем размещал в папке Windows вредоносную версию библиотеки ntshrui.dll. Угроза использует технику проникновения через механизм поиска DLL (ntshrui.dll не защищён средствами операционной системы, как известный dll-файл). Когда файл svchost.exe запускает explorer.exe, то последний подгружает вредоносный файл ntshrui.dll из папки Windows вместо легитимного, расположенного в системной папке Windows. Продукты Symantec определяют вредоносные файлы svchost.exe и ntshrui.dll как Backdoor.Barkiofork.

Изученная версия Backdoor.Barikiofork обладает следующей функциональностью:

  • Производит переучёт дисков;
  • Связывается со своим сервером управления через osamu.update.ikwb.com;
  • Похищает системную информацию;
  • Скачивает и устанавливает свои обновления.

Эта кампания нацеленного фишинга продолжает демонстрировать изощренность и высокий уровень подготовки злоумышленников при проведении атак с целью хищения информации, и особенно использование приемов социальной инженерии, наиболее эффективно воздействующих на жертву.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru